サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用(今回)
8.総まとめ
— AI SOCはセキュリティ運用の中心軸へ —
本章では、AI SOCがどのようにして
EDR・ネットワーク・クラウド・IDなどの個別防御を再統合し、
セキュリティ運用の中心軸になっていくのかを解説します。
EDR・ネットワーク・クラウド・ID…
これらの個別防御は、今後ますますAI SOCによって横断的に連携され、
一つの運用システムとして扱われる方向に進んでいく。
① SOC運用の歴史:人力分析の限界
従来のSOC
・ログを集める
・SIEMでアラートを分類
・SOCアナリストが手作業で調査
・インシデント対応は人が中心
課題
・アラート疲れ(過検知・誤検知の山)
・人材不足
・調査スキルの属人化
・MTTR(復旧時間)の遅れ
② XDRの登場:検知の高度化と運用のデータ化
従来のSOCでは、EDR・ネットワーク・メール・IDなどのアラートを、
それぞれ別々に確認する必要があった。
XDRはこれらのデータを横断して関連付けることで、
個別アラートではなく「攻撃全体」を捉える方向へ進化した。
そして現在は、XDR・SIEM・SOARなどの機能が重なり合い、
AIによる統合運用へ向かっている。
③ SIEMの再発明:AIによるログ理解
SIEMは「ログを保存・検索するデータベース」から
「多様なデータを統合し、AIが分析する運用基盤」へ
・従来:ルールベースを中心にログを検索・相関分析
・現在:ルールベースに加えて、AIによる自然言語理解・異常分析・コンテキスト分析を組み合わせる
・変化の本質
「ログを読む人間を支援するAI」から「AIが大量のデータを理解し、調査・判断を支援する」方向へ
④ AI SOCの構造:運用の自動化エンジン
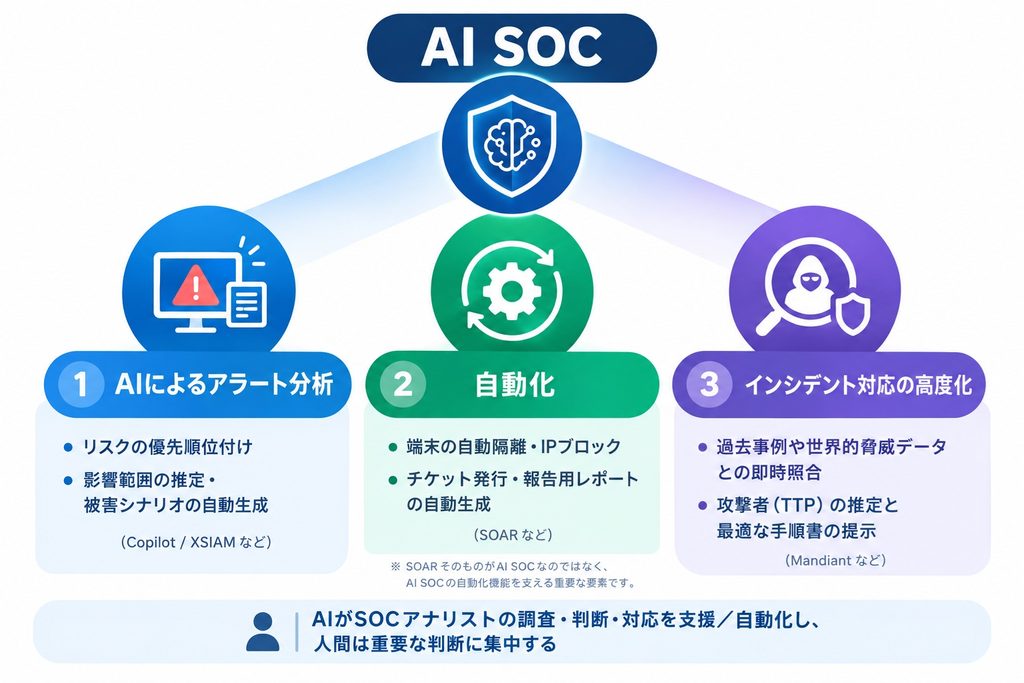
AI SOCの3つの柱
1.AIによるアラート分析(Copilot / XSIAMなど)
・アラートの要約とリスク優先順位付け
・影響範囲の推定と被害シナリオの自動生成
2.自動化(SOARなど)
・端末の自動隔離・IPブロック
・チケット発行・報告用レポートの自動生成
※SOARそのものがAI SOCなのではなく、AI SOCの自動化機能を支える重要な要素
3.インシデント対応の高度化(Mandiantなど)
・AIによる過去事例や世界的脅威データとの即時照合
・攻撃者(TTP)の推定と最適な手順書の提示
→ AIがSOCアナリストの調査・判断・対応を支援/自動化し、
人間は重要な判断に集中する
⑤ AI SOC 4社比較(Microsoft / Palo Alto / CrowdStrike / Google)
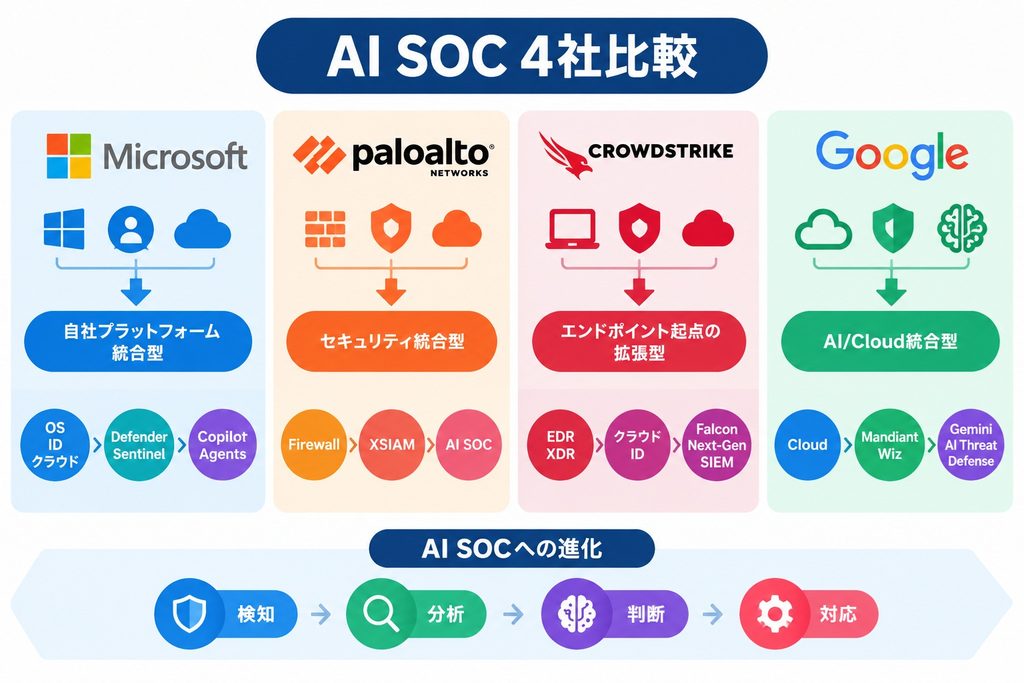
どの会社が、どの方向からAI SOCを作っているのか
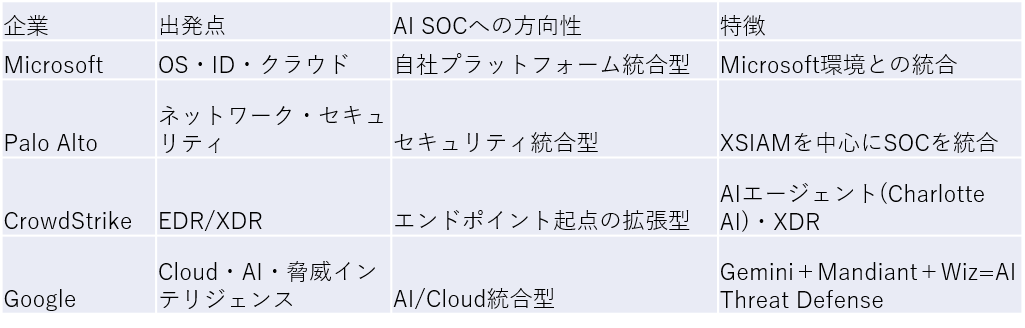
各社の進化ロードマップ
[Microsoft] OS・ID・クラウド → Defender / Sentinel → Security Copilot → AI Agents
[Palo Alto] Firewall → Network Security → Prisma / Cortex → XSIAM → AI SOC
[CrowdStrike] EDR → XDR → クラウド・ID → Falcon Next-Gen SIEM / Charlotte AI
[Google] Cloud → Mandiant / Wiz → Gemini → AI Threat Defense
⑥ AI SOCが7つのレイヤーを統合する
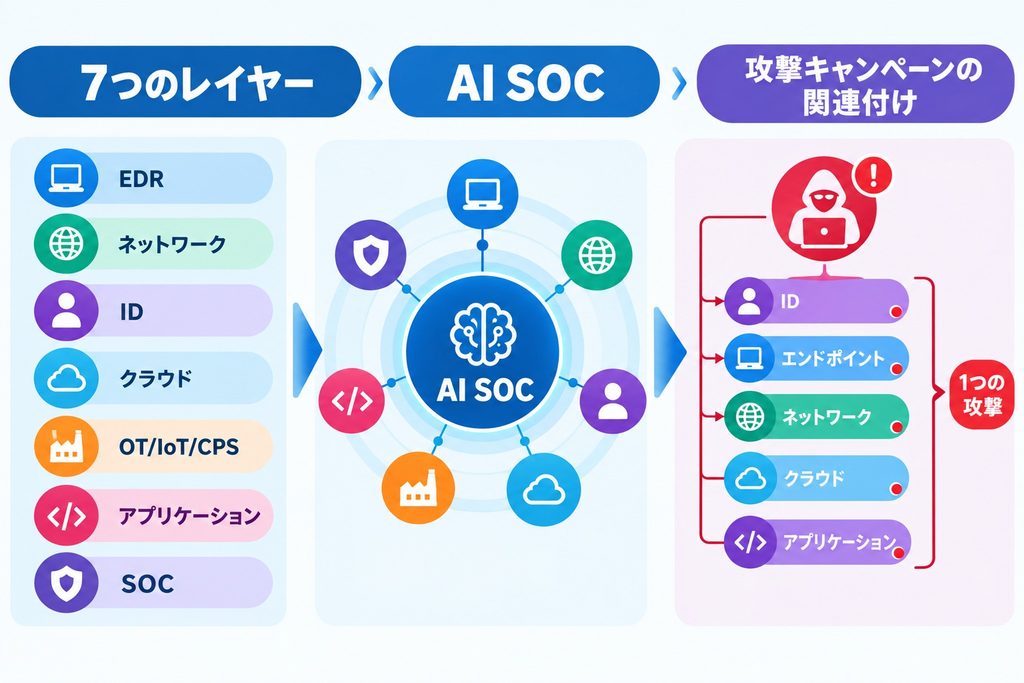
・EDR → AIが端末の挙動を理解
・ネットワーク → AIがトラフィックを解析
・ID → AIが不正ログインを検知
・クラウド → AIが設定ミスを発見
・OT/IoT → AIが異常挙動を検知
・アプリケーション → AIがコードの脆弱性を理解
そして
7つのレイヤーに存在するセキュリティデータを横断的に関連付け、
AIが分析・優先順位付け・対応を支援する。
例えば、以下のような挙動を「別々のアラート」ではなく
「一つの攻撃キャンペーン」としてAIが関連付ける。
1.ID
不審なログイン
↓
2.エンドポイント
その直後に異常なプロセス
↓
3.ネットワーク
外部C2通信(マルウェア感染)を検知
↓
4.クラウド
権限変更を検知
↓
5.アプリ
脆弱性を利用した可能性
⑦ 投資家視点
・SOC運用は企業の固定費
・AIによる自動化が進む可能性が高い
【従来の構造】
製品増加 → アラート増加 → SOC人員増加 → 固定費増加
【AI SOC導入後の構造】
データ増加 → AI一次分析 → AI定型対応 → 人間は高度判断へ
すると「市場の成長=人員の増加」ではなくなり、
運用の自動化率(AI化率)が、
人員増加を抑えながら売上を拡大できるかどうかを左右する要因の一つになる。
・既存のセキュリティ市場の価値が「運用統合」に集約されていく
今まで見てきた7つのレイヤーがそれぞれ成長する。
その上で、それらを横断して運用するSOCの重要性が高まります。
そしてAIによって、
「検知」→「分析」→「判断」→「対応」
の自動化が進む。
これがAI SOCです。
[私の見解]
私は、以前は長年インフラエンジニアとして、多くの現場で構築から運用保守まで携わってきました。
そこで見てきた実際の現場は、どこも単一のベンダー(Windowsだけ、Linuxだけ、特定クラウドだけ)で完結しているシステムはなく、多種多様な製品が混在していました。
そう考えると、特定のクラウドや製品に依存しないPalo AltoやCrowdStrikeには、
マルチベンダー環境でも横断的にセキュリティを統合できる強みがあると考えています。
しかしながら、MicrosoftやGoogleは、巨大プラットフォームとして
製品が圧倒的に普及しており、それぞれにセキュリティが埋め込まれていて
自社製品へのセキュリティ統合を進められます。
私は、AI SOC市場では「セキュリティ専業企業」と「ITプラットフォーム企業」の双方が、
それぞれ異なる強みを持って成長する可能性があると考えています。
⑧ まとめ:AI SOCはセキュリティの中心軸へ
従来のSOCは、人間が大量のアラートを分析する仕組みでした。
XDRによってセキュリティデータが横断的に結びつき、SIEM・SOARとの統合が進みました。
そして現在は、AIが大量のデータを分析し、優先順位付け・調査・対応まで
支援するAI SOCへ進化しつつあります。
その結果、EDR、ネットワーク、クラウド、ID、OT/IoTなどの個別セキュリティ製品は、
単独で完結するのではなく、SOCという運用基盤の中で相互に連携する方向へ進んでいる。
そして、このAI SOCをめぐっては、
専業型(Palo Alto / CrowdStrike)
特定セキュリティ領域で強い
↓
複数領域へ拡張
↓
XDR / SIEM / SOCへ統合
↓
セキュリティ全体を横断
プラットフォーム型(Microsoft / Google)
OS / Cloud / ID / Productivity
↓
大量のユーザー・データ
↓
セキュリティ機能を組み込み
↓
AIで横断分析
↓
SOCへ統合
この「異なる入口から、SOCという同じ場所に向かっている」という構造です。
次回はいよいよ最終回、総まとめです。
コメント