サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ(今回)
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ
サイバーセキュリティは、単一の技術ではなく
複数レイヤーの集合体です。
どこか1つが破られれば全体が崩れるため、
企業は複数レイヤーを組み合わせて防御を構築します。
その地図を俯瞰すると、現在のセキュリティ市場は
次の7レイヤー+中央にAIセキュリティで構成されます。
🌐 サイバーセキュリティの7レイヤーと主役候補企業マップ
サイバーセキュリティを投資・市場分析の視点から7つの主要領域に分類
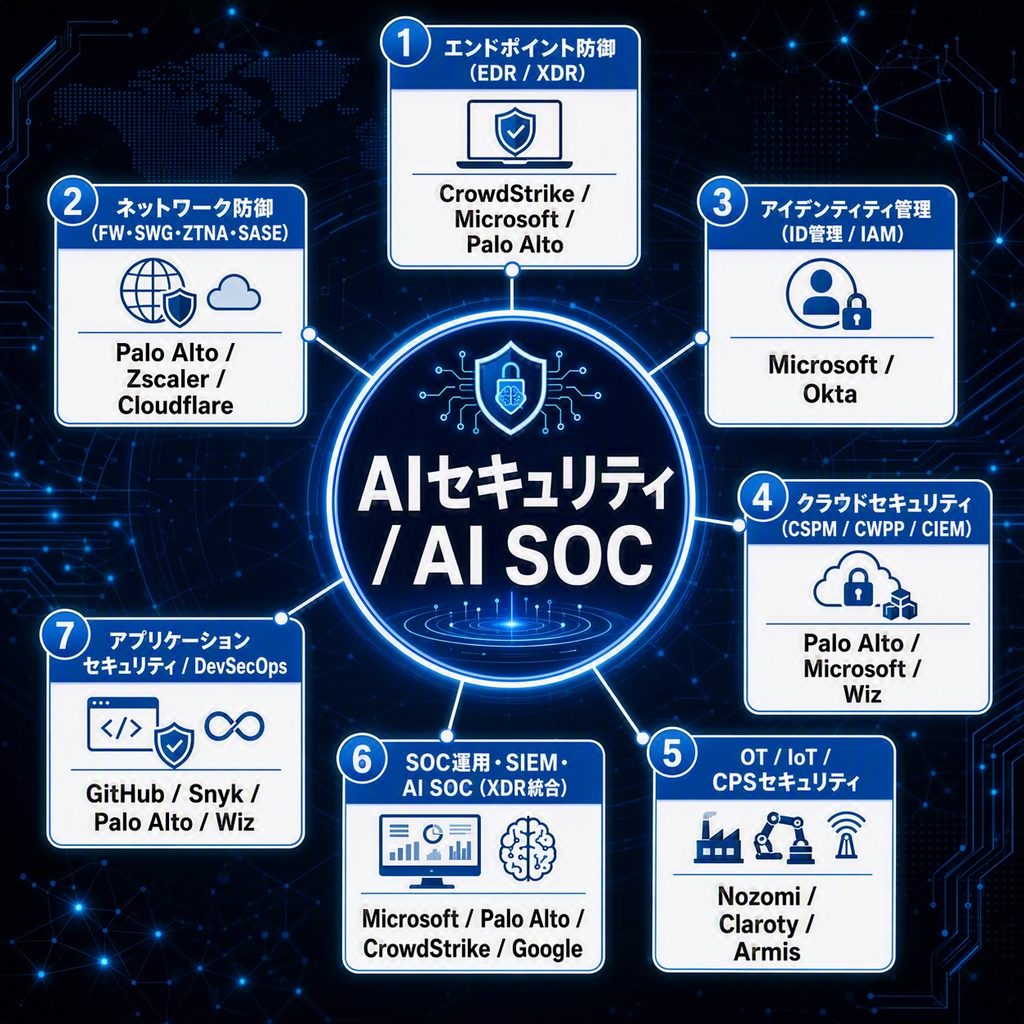
■各レイヤーと主役候補企業
① エンドポイント防御(EDR / XDR:検知技術の進化)
対象:PC・サーバー・クラウドワークロード・モバイル端末
AI時代の中心は振る舞い検知。
シグネチャ(既知の攻撃パターン)ではなく、
端末の挙動から攻撃を見抜く技術が主戦場。
CrowdStrike[CRWD]:EDRが強い。クラウドネイティブ+軽量エージェント
Microsoft[MSFT]:Defender+Entra+Sentinelの統合力
Palo Alto[PANW]:XDRをSOC運用と結びつける戦略が強い
投資家視点:AI時代の「防御の最前線」。今後も高い成長が期待される領域。
用語補足
EDR:端末の防御
XDR:端末を中心に、ネットワーク・クラウド・ID・メールなど
複数領域のデータを横断して分析
② ネットワーク防御(FW・SWG・ZTNA・SASE)
対象:ネットワーク境界・クラウドアクセス・VPN代替
境界防御からゼロトラストへ。
どこからアクセスしても同じ安全性を提供するクラウド型防御が主流。
Palo Alto:FWの覇権+SASEへの強力な移行
Zscaler[ZS]:クラウドSWG・ZTNAの純粋SaaSに強み
Cloudflare[NET]:CDN+Zero Trust+高速ネットワークの独自路線
投資家視点:VPNの終わりとSASEの普及が長期テーマ。
昔: PC → VPN → 社内ネットワーク(境界型防御:内側は安全という前提)
現在: PC → ZTNA/SASE → 必要なクラウド(ゼロトラスト:誰も信用しない)
今後: AIが利用状況やリスクをリアルタイム判定しながらアクセス権限を動的変更
用語補足
SASE:ネットワークとセキュリティをクラウド基盤で一体化するアーキテクチャ
主な構成要素
SD‑WAN:通信経路の最適化、クラウド向けトラフィックの高速化
(ソフトウェア制御による仮想的なWAN)
ZTNA:ゼロトラストに基づくアプリ単位のアクセス制御
CASB:SaaS利用の可視化・制御、情報漏洩防止
SWG:Webアクセスのフィルタリング・マルウェア対策
DLP:機密情報の不正アクセス・漏洩・持ち出しを防ぐためにデータ自体を監視・制御
FWaaS:クラウド型ファイアウォール
ZTNA:ネットワークに入れず、アプリ単位で接続するゼロトラスト型アクセス。
※VPNのように「社内ネットワーク全体を見せない」ため、攻撃面を大幅に削減。
CDN:Webコンテンツをユーザーに高速かつ効率的に配信するためのネットワークで、
世界中に分散したサーバーからコンテンツを届ける仕組み
③ アイデンティティ管理(ID管理 / IAM)
対象:認証・認可・SSO(シングルサインオン)・MFA(多要素認証)・権限管理
セキュリティの中心がIDに移動。
誰が何にアクセスできるかが最重要。
Microsoft Entra:ID管理の世界標準
Okta[OKTA]:IDaaSの独立系トップ
投資家視点:AI時代は「IDが境界」。最も安定した需要。
④ クラウドセキュリティ(CSPM / CWPP / CIEM)
対象:AWS・Azure・GCPの設定ミス・権限・ワークロード保護
クラウド移行の加速で最も伸びている領域。
クラウドでは設定ミスや過剰な権限など、人為的な設定・運用上の問題が大きなリスクになる。
Palo Alto(Prisma Cloud):総合クラウド防御
Microsoft Defender for Cloud:Azureとの統合力
Wiz:クラウド・AIセキュリティの有力企業。2026年にGoogle傘下となったが、Wizブランドを維持して展開。
投資家視点:クラウド化・AI化が進むほど重要性が増す、長期成長が期待できる領域。
用語補足
CSPM:設定・構成のリスクを見つける
CWPP:動いているものを守る
CIEM:過剰な権限を見つけ、最小権限に近づける
⑤ OT / IoT / CPSセキュリティ
対象:工場・発電所・医療機器・車・社会インフラ
止められない領域の防御。
ITとは異なるプロトコル・機器が多く、専門企業が強い。
Nozomi Networks(三菱電機子会社):OTセキュリティの世界的企業
Claroty[未上場]:医療・工場のOT防御
Armis[未上場]:IoT資産管理+脅威検知
投資家視点:日本企業はOT比率が高く、国内でも需要が急増。
用語補足
OT:工場・発電所・設備を動かす技術
→ 物理世界を制御する
IoT:モノがネットワークに接続される技術
センサーでデータを集める
CPS:データと設備を循環させて最適化
→ OT+IoTの統合進化形
⑥ SOC運用・SIEM・AI SOC(XDRの運用統合)
対象:ログ統合・アラート分析・自動化・運用効率化
AI時代の覇権争いの中心。
人が分析するからAIが運用するへ。
Microsoft Sentinel / Copilot for Security:自社プラットフォーム統合型
Palo Alto XSIAM:セキュリティ統合型
CrowdStrike:エンドポイント起点の拡張型
Google AI Threat Defense:AI/Cloud統合型
投資家視点:AIによる運用自動化は巨大市場。覇権争いが激しい。
用語補足
SOC運用:サイバー攻撃の検知や分析、インシデントへの対応を
専門に行う組織および機能
SIEM:組織内の多様なIT機器からログを集約・分析し、
脅威をリアルタイムで検知・可視化する統合セキュリティシステム
⑦ アプリケーションセキュリティ / DevSecOps
対象:ソースコード・API・ソフトウェアサプライチェーン
AI生成コードの普及で重要度が急上昇。
GitHub(Microsoft):開発者の中心地
Snyk[未上場]:開発者向け脆弱性管理
Palo Alto / Wiz:クラウドとアプリの統合防御
投資家視点:AIコード時代の新しい防御。今後の伸びしろが大きい。
🔥 AIセキュリティ / AI SOC
AI時代のセキュリティは、もはや周辺領域ではなく 全レイヤーを貫く中心軸。
AIによる防御の自動化
AIモデル・データの保護
AI SOCによる運用最適化
AIは ①〜⑦すべてのレイヤーを再構築する中心の存在になっている。
■この地図から見えてくること
ここまでを見ると、サイバーセキュリティ市場は
単純に7つの専門分野に分かれているわけではありません。
むしろ現在は、
「専門領域を極める企業」
↓
「複数のセキュリティ領域へ進出」
↓
「複数レイヤーを統合したプラットフォームへ」
↓
「AIによって検知・分析・対応を自動化」
という方向へ進んでいます。
そのため、今後のセキュリティ市場を見るときは、
「どの製品が強いか?」だけではなく、
「どれだけ多くのレイヤーをカバーできるか?」
「それらをどれだけ統合できるか?」
「AIによってどこまで運用を自動化できるか?」
を見ることが重要になりそうです。
次章では、この変化がなぜ起きているのか、
「AI時代のセキュリティ構造変化」から考えてみます。
コメント