サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)(今回)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ
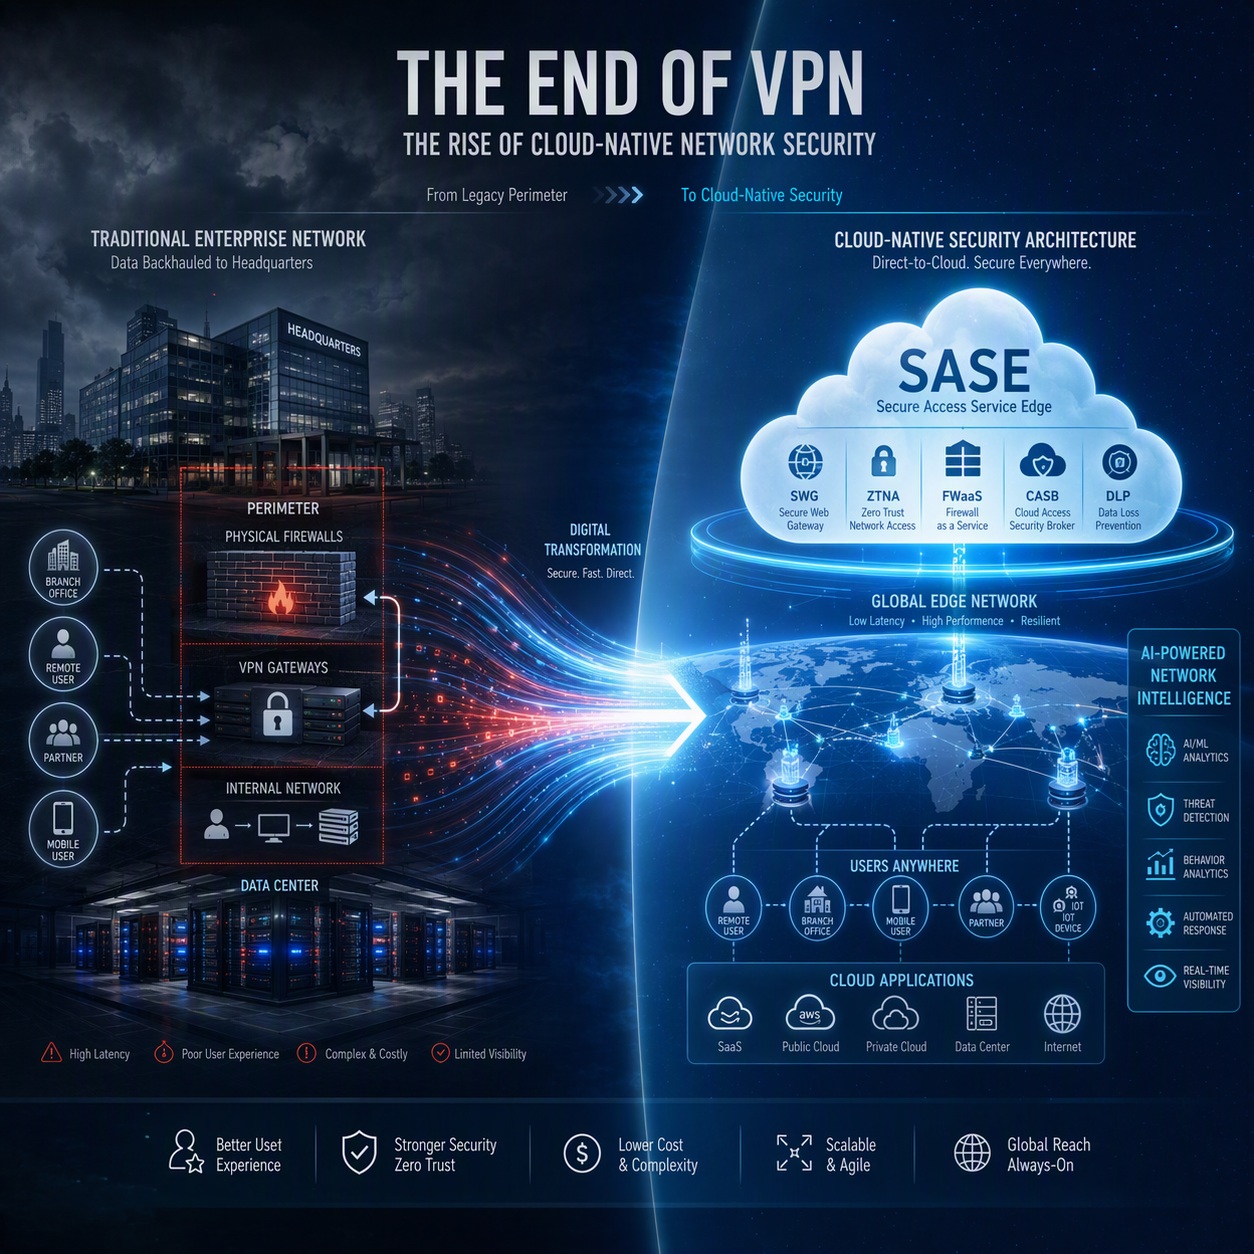
— VPNの終わりと「クラウド型ネットワーク」への大転換 —
① ネットワーク防御は「企業ITインフラの再編」
ポイント:FW+VPNの縮小と、クラウド直行モデルへの移行
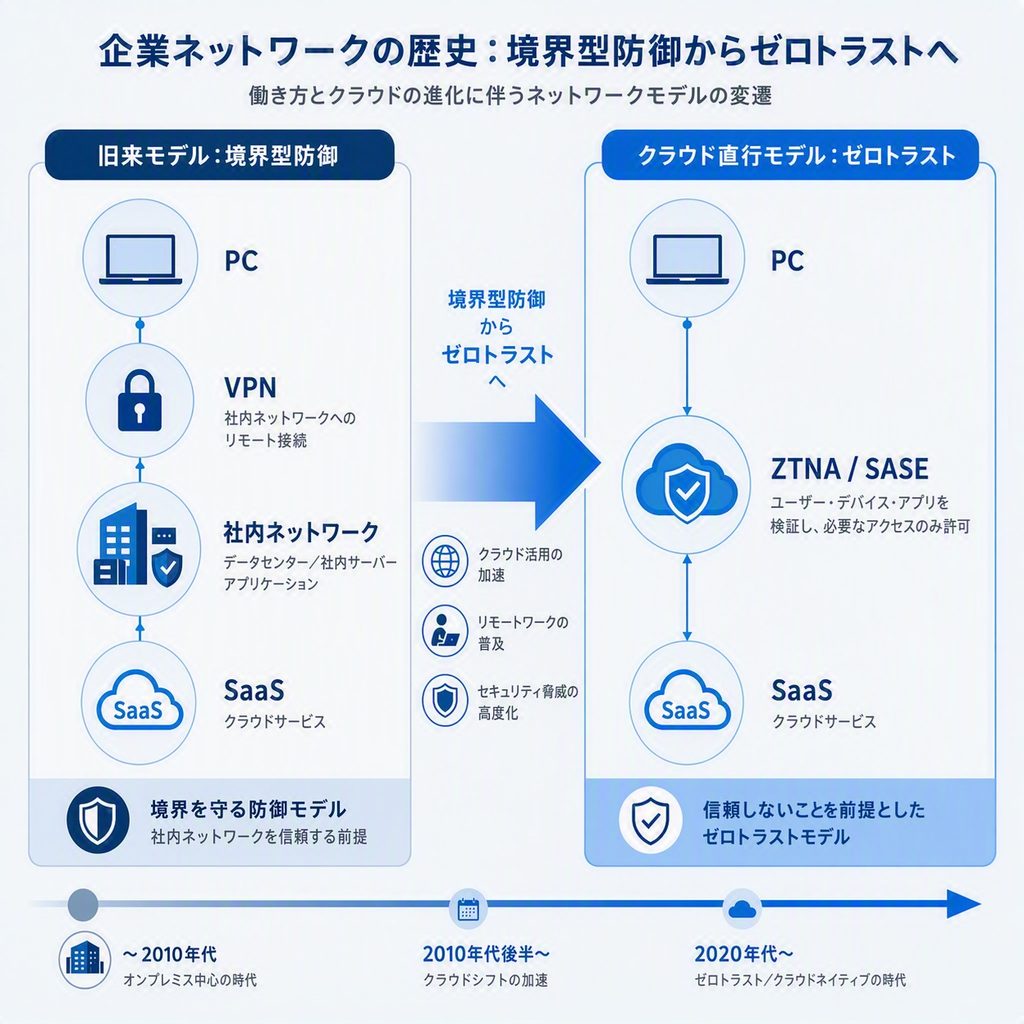
・企業ネットワークは長年、FW+VPNで構築されてきた
・SaaS普及で社内ネットワークに戻すモデルが縮小
・トラフィックの大半がクラウドへ直行する時代へ
・FWベンダーの収益モデル(ハード+保守)が揺らぎ始める
投資家視点
・ハードウェア依存企業は構造的に不利
・クラウド型セキュリティは、ハードウェア販売型と比較して、
継続課金型の収益モデルを構築しやすい
② ゼロトラストとSASE:市場の主役交代
ポイント:
VPN → ZTNAへ移行
オンプレミス型FW中心 → クラウド型FW・SSE・SASEへ機能が分散・統合
・ZTNAがVPN市場を置き換え始める
・SWGがWebアクセスをクラウド側で検査
・SASEがネットワーク+セキュリティを統合
・「ネットワークはクラウドで提供される」世界へ
投資家視点
・SASEは年率20〜30%成長の長期テーマ
・従来型VPNの役割が縮小し、ZTNAへの移行が進む
世界のSASE市場予測データ(Fortune Business)
・2025年:158億ドル
・2034年:1,053億ドル
・CAGR(年平均成長率):24.0%
用語補足
ZTNA:ネットワークに入れず、アプリ単位で接続するゼロトラスト型アクセス。
※VPNのように「社内ネットワーク全体を見せない」ため、攻撃面を大幅に削減。
SASE:ネットワークとセキュリティをクラウド基盤で一体化するアーキテクチャ主な構成要素
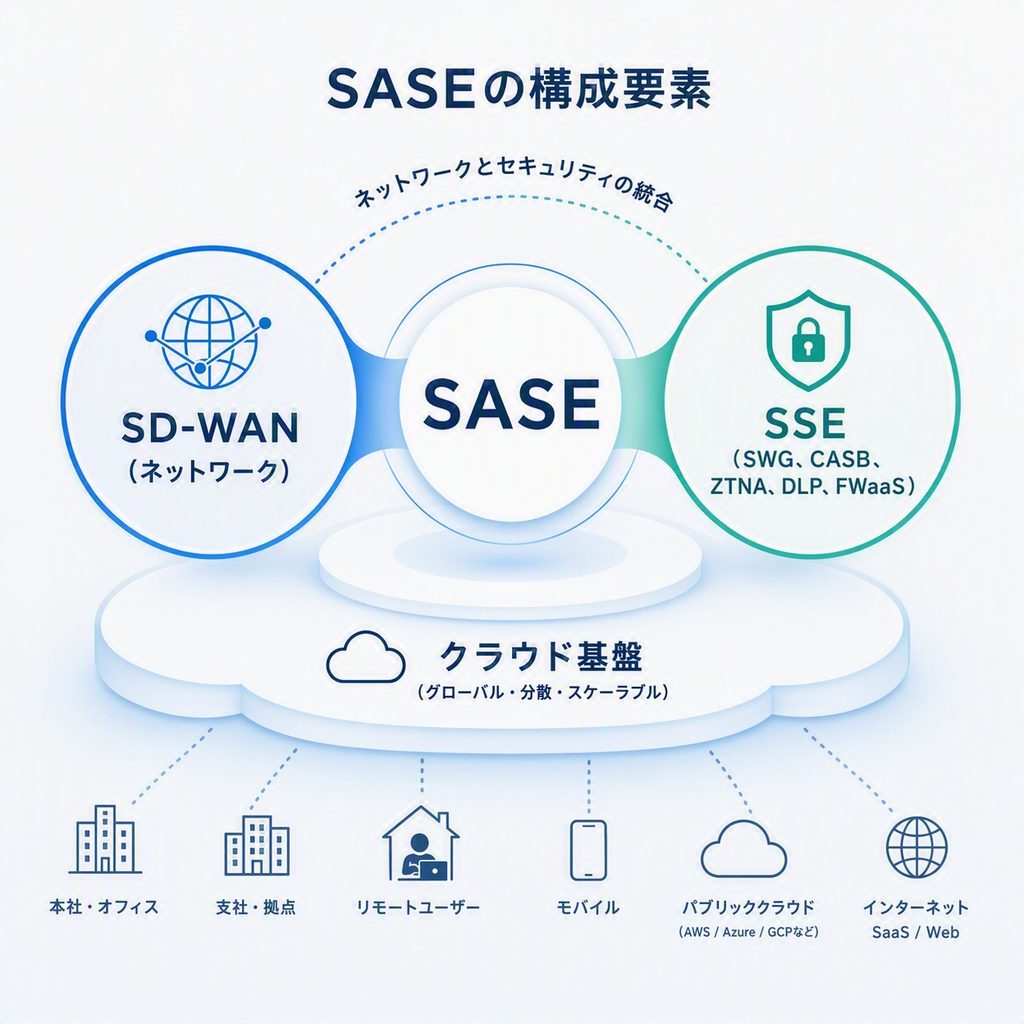
SD‑WAN:通信経路の最適化、クラウド向けトラフィックの高速化
(ソフトウェア制御による仮想的なWAN)
ZTNA:ゼロトラストに基づくアプリ単位のアクセス制御
CASB:SaaS利用の可視化・制御、情報漏洩防止
SWG:Webアクセスのフィルタリング・マルウェア対策
DLP:機密情報の不正アクセス・漏洩・持ち出しを防ぐためにデータ自体を監視・制御
FWaaS:クラウド型ファイアウォール
SSE:SWG・CASB・ZTNA・DLP・FWaaSなど
クラウドベースでゼロトラストセキュリティを提供する統合サービス。
※SASEは「SD-WAN(ネットワーク)+ SSE(セキュリティ)」
※SSEはそのセキュリティ部分に特化したサブセット。
③ 主要技術の投資家向け整理
FW / SWG / ZTNA / SASE を「収益モデル」「成長性」で理解する
FW(Firewall)
ハード中心 → クラウドFWへ移行
収益モデルが大きく変化(ハード売上の比率低下)
SWG(Secure Web Gateway)
SaaS普及で需要急増
クラウド型はハードウェア販売型と比較して、
継続課金型の収益モデルを構築しやすい
ZTNA(Zero Trust Network Access)
VPNの代替
ゼロトラスト移行で長期需要
SASE(Secure Access Service Edge)
ネットワーク+セキュリティの統合
覇権を握るのはクラウドネイティブ企業
投資家視点
ハードウェア(製品販売→更新需要→保守)
↓↓↓
クラウド(サブスクリプション→利用ユーザー増加→モジュール追加→ARPU上昇)
※ARPU:1ユーザーあたりの平均売上を示す指標
④ 主要企業の比較
Palo Alto[PANW](Prisma Access / SASE)
要約:脅威防御 × フルSASEを単一ベンダーで提供する
強み
・高度な脅威防御に強い(NGFW+WildFire)
・ZTNA 2.0(PANWが提唱する次世代ZTNA)の完成度が高く、VPN完全置換に強い
・フルSASEを単一ベンダーで提供(FW+SSE+SD-WAN)
・既存PA(Palo AltoのFW)環境とのポリシー一貫性
弱み
・価格が高い、ライセンスが複雑
・運用が複雑(複数コンソール等)
・バックボーンがクラウド依存で地域差が出ることも
向いている企業
セキュリティ最優先、大企業、既存PAユーザー。
Zscaler[ZS](ZIA + ZPA)
SWG+ZTNAの純度が強い。SSE特化の純クラウド企業
強み
・SWG・ZTNAを中核とするSSEに強い(第三者評価でも高い評価)
・成熟したZTNA(アプリを外部に晒さない設計)
・クラウドネイティブの純度が高い
・世界最大級のPoP(Point of Presence)※スケール
弱み
・ネットワーク側(SD-WAN)が弱い
・管理コンソールが分断で運用負荷が増える場合がある(ZIA/ZPA)
・プレミアム価格、ポリシー学習コスト高
・非WebプロトコルやFW深度はPAに劣る
向いている企業
Web中心の大規模企業、ゼロトラスト移行を最優先する組織。
Cloudflare[NET](Cloudflare One)
要約:高速エッジ※+低価格。中小企業の最適解になり得る軽量SASE
強み
・大規模なエッジネットワークを持つ
・圧倒的なコスト優位性(透明価格・導入容易)
・ZTNA/SWGの基本機能が軽く使える
・Cloudflare製品との統合が自然
弱み
・CASB/DLPなど深いデータ保護が弱い
・高度な脅威防御は中程度
・大企業向けの複雑要件に弱い
・非HTTPや細かいポリシーで制限あり
向いている企業
・中小企業
・コスト重視
・クラウドファースト
✔ 投資家向けのひと言まとめ
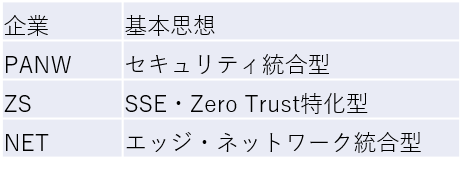
・脅威防御・深い検査 → Palo Alto[PANW]
・SWG+ZTNAの純度 → Zscaler[ZS]
・コスト・導入スピード → Cloudflare[NET]
✔ 3社の市場ポジション
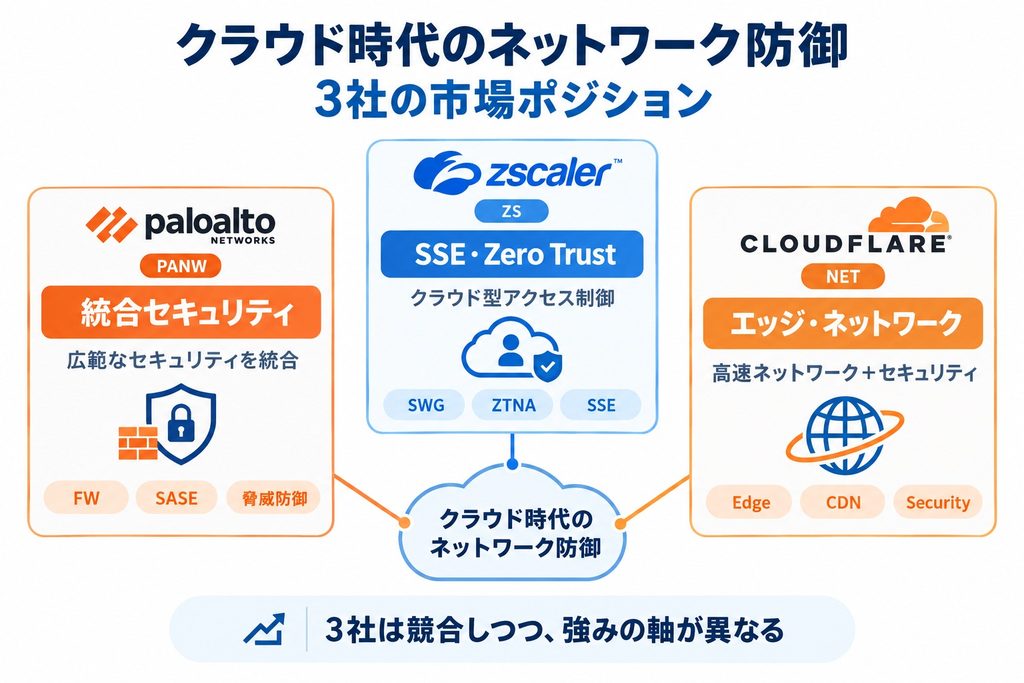
Palo Alto[PANW]
→ セキュリティのOS化を狙う統合プラットフォーム企業
Zscaler[ZS]
→ SSE特化の最強モジュール。プラットフォームに接続される側
Cloudflare[NET]
→ 軽量プラットフォーム+専門特化のハイブリッド
大企業では組み込まれる側、中小では中心にもなれる
※Cloudflareは「SASE専業企業」ではなく、
ネットワーク、CDN、DDoS、DNS、開発者基盤、
セキュリティなどをエッジ上にまとめている。
セキュリティ企業というより
「インターネットそのものに近い場所でサービスを提供する企業」
という別軸があります。
※ネットワーク防御ではCisco Systems[CSCO]やFortinet[FTNT]も重要企業です。
今回は、ネットワーク防御の構造変化を分かりやすくするため、
成長性とクラウド型セキュリティへの転換という観点から、
Palo Alto、Zscaler、Cloudflareの3社を取り上げます。
用語補足
PoP:ネットワークや通信における物理的または仮想的な接続拠点で、
ユーザーや他のネットワークと通信するための窓口(アクセスポイント)
エッジネットワーク:世界中に分散した前線のサーバー網で、
ユーザーの近くで通信を高速化し、セキュリティ検査を行う仕組み。
※Cloudflareはこのエッジの規模が圧倒的に大きい。
⑤ AIがネットワーク防御を再定義する
ポイント:AIがネットワークを自律化する
従来:
人間→ログ確認→異常判断→ポリシー変更→対応
AI時代:
AI→ユーザー・端末・通信・アプリ・脅威情報をリアルタイム分析→
リスク判定→アクセス制御変更→SOCへ連携
投資家視点
・AI統合は単価上昇(ARPU増加)を生む
・SASE+AI SOCは企業の運用コスト削減の本命
⑥ 投資家向けまとめ:ゼロトラスト移行は巨大な市場再編
・VPN市場は縮小(ゼロトラスト移行)
・SASE市場は長期成長(20〜30%)
・PANW・ZS・NETは構造的追い風
・AI統合で単価上昇
・ネットワーク防御は「企業ITインフラの再編」という巨大テーマ
ではネットワークがクラウド化した結果、
クラウドそのものをどう守るか?
という課題が生まれる。
次章では、企業のクラウド環境を守る CSPM / CWPP / CIEM を中心に
「クラウドセキュリティ」を見ていきます。
コメント