サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ(今回)
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ
— 止められない領域を守る ― 工場・発電所・医療・車・社会インフラの防御 —
この章では、工場・発電所・医療・交通など止められない領域を守る
OT/IoT/CPSセキュリティの全体像と、主要企業(Nozomi / Claroty / Armis)の違いを
投資家視点で分かりやすく整理します。
※その他にも多くの競合他社がありますが、2026年時点のCPS Protection Platform市場で主要な存在感を持つ3社を取り上げます。
① なぜ OT/IoT/CPS が「IT と別世界」なのか
・IT:情報・業務を支える
・OT:物理設備・プロセスを直接動かす
・OTでは停止=生産停止・設備損傷・安全問題につながる可能性がある
・止める=人命・社会インフラに直結
・ITと異なるプロトコル(Modbus、DNP3、BACnet…)
・20〜30年稼働するレガシー機器が多く、パッチ適用が困難
・可視化できない資産が膨大に存在する
OTではセキュリティだけでなく、安全性・可用性・連続稼働が非常に重視される
② OT・IoT・CPSとは
OT・IoT・CPSはそれぞれ異なる概念だが、産業現場では重なり合う領域が急速に増えている
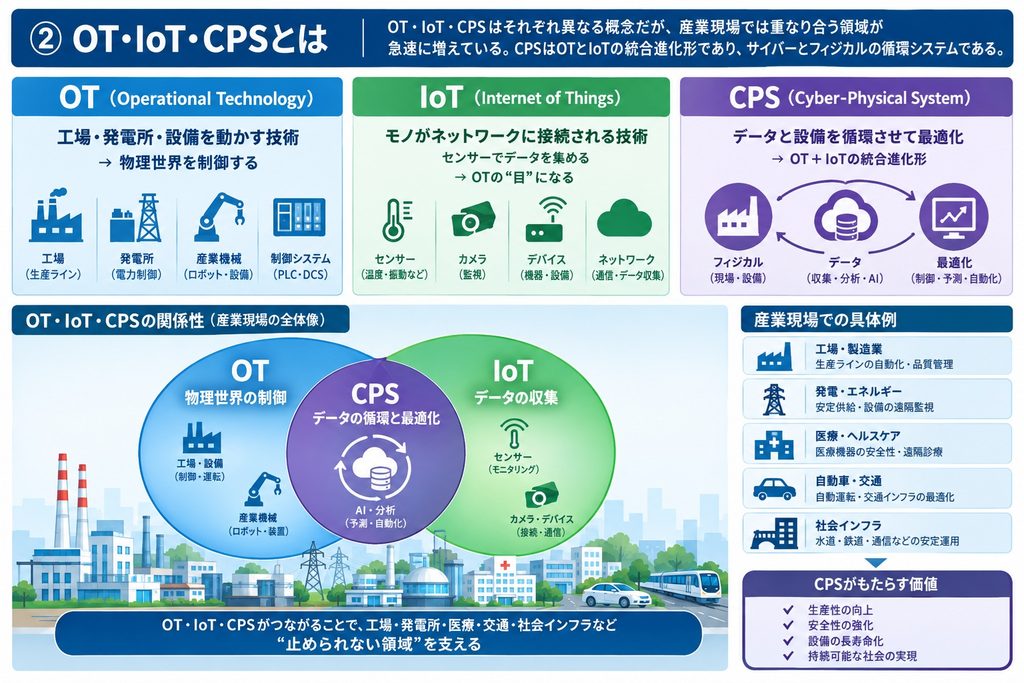
OT(Operational Technology)
工場・発電所・設備を動かす技術
→ 物理世界を制御する
IoT(Internet of Things)
モノがネットワークに接続される技術
センサーでデータを集める
→ OTの目になる
CPS(Cyber-Physical System)
データと設備を循環させて最適化
→ OT+IoTの統合進化形
CPSはサイバーとフィジカルの循環システムなので、OT/IoTの延長線上にある。
③ OT/IoT/CPS が狙われる理由(攻撃者の視点)
・ランサムウェアの最終ターゲットは工場停止
・国家系攻撃は電力・水道・交通を狙う
・医療機器は人命に直結し、交渉材料として極めて強い
・車・ロボット・物流はサプライチェーン全体を止められる
・IoTは資産数が爆発的に増えるため攻撃面が広い
ITよりも物理世界への影響が大きく、攻撃による事業・社会へのインパクトが非常に大きい。
④ 防御の本質:まず「見える化」
・OT/IoT/CPSセキュリティは、ITと違って最初のステップが可視化。
・何台あるか分からない
・どこにあるか分からない
・何が通信しているか分からない
・どの機器が脆弱か分からない
→ まず「資産管理+通信の可視化」が必須
ここで世界的に強いのが、
Nozomi / Claroty / Armis 。
⑤主役企業の比較(Nozomi / Claroty / Armis)
Nozomi Networks(三菱電機子会社)
特徴
・OT特化の深いプロトコル※対応(Modbus / DNP3 / IEC 61850 など)
・プロセスレベルの異常検知と安全性に強み
・パッシブ監視※で運用影響が少なく、クリティカルインフラで実績多数
・オンプレ中心で大規模・分散環境に強い
注意点/適した環境
→ OT深度を重視する環境
向いている企業
電力・水・石油ガスなど、純粋なOT/ICS※でプロセス安全性を最重視する組織。
発電所・石油ガス・鉄道など社会インフラで採用多数。
Claroty(未上場)
特徴
・資産メタデータ※が非常に豊富で、OTプロトコル深度も高い
・セキュア・リモート・アクセス(SRA)を標準で提供
・OTからIoT・医療機器(IoMT)まで含む統合CPSプラットフォーム
・オンプレ(CTD)とクラウド(xDome)の柔軟な構成
・大規模産業向けのコンプライアンス支援が強力
注意点/適した環境
→ CPS全体の資産管理・リモートアクセス・統合を重視
向いている企業
大規模産業で、資産情報の粒度・リモートアクセス・CPS統合を重視する組織。
製造業・医療機関・化学プラントでの導入が増加。
Armis(未上場)
特徴
・エージェントレス※で IT・OT・IoT・医療機器を横断する広範な可視化
・クラウドネイティブ※で導入が迅速
・既存ITスタック(Microsoft / Cisco / ServiceNow など)との統合が容易
・膨大なデバイス指紋ライブラリによる高精度の資産管理
・収束したIT/OT/IoT環境で特に効果的
注意点/適した環境
→ IT/OT/IoTを横断した可視化・既存ITとの統合を重視
向いている企業
IT/OT/IoTが混在し、全体資産の可視性と迅速導入・IT連携を重視する組織。
グローバル企業のIT/OT統合環境で急伸。
✔ 3社のひと言まとめ
Nozomi:OT特化、プロセス安全性に強いクリティカルインフラ向け
Claroty:資産メタデータと統合CPSが武器の大規模産業向け
Armis:クラウドネイティブで広範可視化に強い収束環境向け
✔ 比較表(超要点)
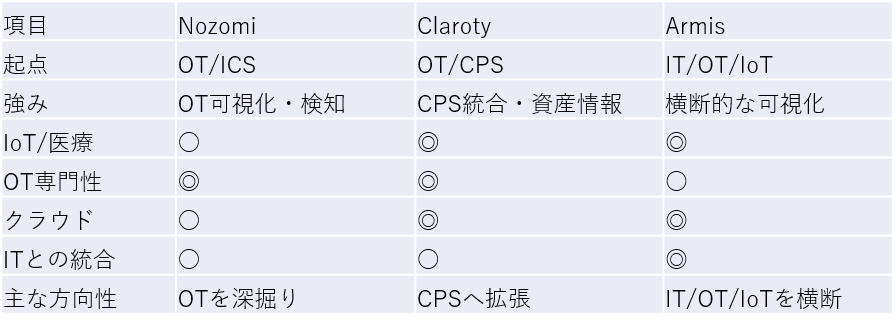
✔ 選定のヒント
純粋なOT/ICSで安全性重視 → Nozomi
大規模産業で資産詳細+リモートアクセス → Claroty
IT/OT/IoT混在で広範可視化+迅速導入 → Armis
用語補足
パッシブ監視:対象に働きかけず、ログやネットワークトラフィックなどを
受動的に収集・分析する監視手法
プロトコル:コンピューター同士が通信を行うための規格(ルール)のこと
ICS:OTの中で、産業オペレーションの自動化や制御を行うシステム
メタデータ:「データについてのデータ」であり、
データの属性や特性、構造、意味、関係性などを記述する情報
エージェントレス:監視対象の機器に専用ソフトをインストールせず、
ネットワーク経由で情報を収集・管理する方法
クラウドネイティブ:最初からクラウドでアプリケーションを実行したり、
ソフトウェアを開発したりすることを前提とした考え方
⑥ 3社の市場ポジション(プラットフォーム観点)
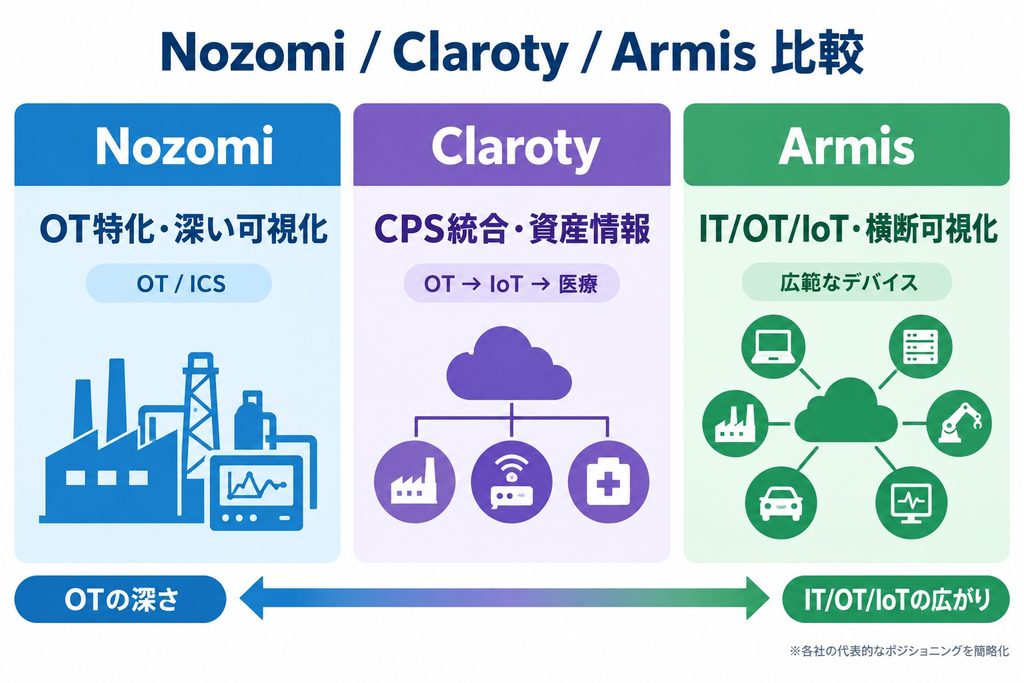
Nozomi Networks
→ OTを起点とした深い可視化・検知プラットフォーム
深いOTプロトコル理解とプロセス異常検知を核に、
「クリティカルインフラの安全性を支える基盤」として位置づけられる。
さらに三菱電機では、NozomiのOTセキュリティ技術を
FA・社会インフラなどの既存事業と組み合わせ、
OTデータを活用したデジタルプラットフォームへ広げる方向にある。
Claroty
→ OTからCPS全体(OT+IoT+医療機器)を統合するCPSプラットフォーム
資産メタデータの豊かさと、SRA(セキュアリモートアクセス)を含む統合性により、
「産業システム全体を一枚のプラットフォームで管理する」方向へ進化。
OTを起点に、IoT・医療機器まで含む CPS統合レイヤー を形成している。
Armis
→ IT/OT/IoTを横断する全領域可視化プラットフォーム
エージェントレスであらゆるデバイスを可視化し、
「ITとOTが混在する現場の全資産を一気に把握する」ことを可能にする。
クラウドネイティブで拡張性が高く、
ITセキュリティ基盤(Microsoft / Cisco / ServiceNow など)と連携しながら
収束環境の横断可視化レイヤーとして機能する。
✔ 3社の位置づけ(ひと言で)
Nozomi:OTを起点とした深い可視化・検知プラットフォーム
そして三菱電機ではOTデータを活用したデジタルプラットフォームへ
Claroty:OT→IoT→医療まで含むCPS統合プラットフォーム
Armis:IT/OT/IoTを横断する全領域可視化プラットフォーム
⑦ 日本市場と三菱電機×Nozomi
・製造業がGDPの約20%
・自動車・半導体・重工業・化学・食品など巨大工場が多い
・発電所・鉄道・水道など社会インフラが全国に密集
・医療機関の数が多く、医療IoTの需要が急増
さらに経済産業省は2025年10月、
半導体デバイス工場向けOTセキュリティガイドラインを正式策定し、
投資促進政策との連携も検討するとしています。
つまり、日本ではOTセキュリティが政策・産業競争力・経済安全保障のテーマになっています。
→ OTセキュリティは日本で最も伸びる領域の一つ。
三菱電機は2024年からNozomiとOTセキュリティで協業し、
2026年1月に完全子会社化しています。
日本の製造業・FAに強い三菱電機が、
世界展開するOTセキュリティ企業Nozomiを取り込んだ点は
面白いポイントです。
投資家としてはOTセキュリティ市場における三菱電機とNozomiの組み合わせに注目している。
一方で、近年はAIを活用したOT運用支援や予兆検知の動きも活発化しており、
Nozomiとともに日立製作所もAnthropicの重要インフラ向けサイバー防衛構想に参加するなど、
新たな競争領域も生まれつつある。
今後はOT監視・可視化に加え、AIを活用した運用支援や予測型防御も成長テーマとなる可能性が高い。
三菱電機×Nozomiが強みを持つOTセキュリティ分野も、
こうしたAI活用の進展によってさらに市場が拡大していくか注目したい。
※2026年版 ものづくり白書 経済産業省
P15 2024年日本の製造業がGDPに占める割合19%
https://www.meti.go.jp/report/whitepaper/mono/2026/pdf/gaiyo.pdf
※半導体デバイス工場におけるOTセキュリティガイドライン 経済産業省
https://www.meti.go.jp/policy/netsecurity/wg1/semiconductor_systems_guideline.html
⑧ AI時代のOTセキュリティ(未来)
・AIによって OT/IoT/CPS はさらに変わる。
・異常検知がAI化(OT版XDR)
・工場の予兆検知が可能に
・ロボット・車・医療機器の自律制御が進む
・AI SOCと連携し、OTのログがクラウドに統合される
・「ITとOTの境界」が消えていく
AIはOTセキュリティを「検知・対応中心」から「予測・自動化」へ進化させる。
⑨ まとめ:OT/IoT/CPSは「社会インフラの防御」
・止められない領域を守る
・ITとは別世界のプロトコル
・可視化が最初のステップ
・Nozomi / Claroty / Armis が世界の有力企業
・日本はOT比率が高く、需要が急増
・AIによってITとOTの境界が消えていく
投資家視点では、
・製造業・社会インフラのデジタル化
・IT/OT/IoTの融合
・AIによる監視・分析の高度化
・OTセキュリティの規制・ガイドライン整備
が重なることで、OT/IoT/CPSセキュリティ市場は今後も重要性が高まると考えられます。
次回はSOC運用・SIEM・AI SOC(XDRの運用統合)です。
おまけ:PHP脆弱性(PHP2shell)について
記事公開時点では、2026/10/21深夜に公開された以下のPHP脆弱性への対応が完了しています。
・CVE-2026-109618(OOMエラー処理に起因する脆弱性)
・CVE-2026-109619(リクエスト処理に関連する脆弱性)
当ブログはConoHa WINGを利用しており、
ホスティング事業者側でセキュリティパッチが適用されています。
サイバーセキュリティの記事を書いている最中に
大きな脆弱性対応のニュースが出てきたため、
備忘録も兼ねて追記しておきます (‘◇’)ゞ
コメント