サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)(今回)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ
— AI時代の基盤を守る「設定・権限・ワークロード」の防御 —
導入:クラウドは便利だが、ミスがそのまま「全世界公開」になる世界
企業のデータもアプリケーションも、今やクラウドが中心になりました。
AWS・Azure・GCPは、もはや「ITインフラ」ではなく
「企業そのもの」と言っていいほどの存在感です。
しかしクラウドは、オンプレ時代とはまったく違う性質を持っています。
・設定項目が膨大
・権限が複雑
・構成が頻繁に変わる
・IaCで環境が自動生成される
・マイクロサービス化で依存関係が増える
つまりクラウドは、人間の操作ミスがそのまま事故になる世界です。
便利さと危険さが紙一重で共存している。
この章では、クラウドセキュリティを理解する3つの主要領域(CSPM / CWPP / CIEM)を軸に、
クラウドでは何が起きているのかを整理していきます。
※用語補足
IaC(Infrastructure as Code)とは、
従来手作業でおこなわれていたサーバーやネットワーク機器などの設定、
管理をコード化し、自動化する技術
1.クラウドセキュリティを理解する3つの主要領域(CSPM / CWPP / CIEM)
クラウドセキュリティは、大きく3つの領域に分かれます。
それぞれがクラウドの弱点を補うために生まれた仕組みです。
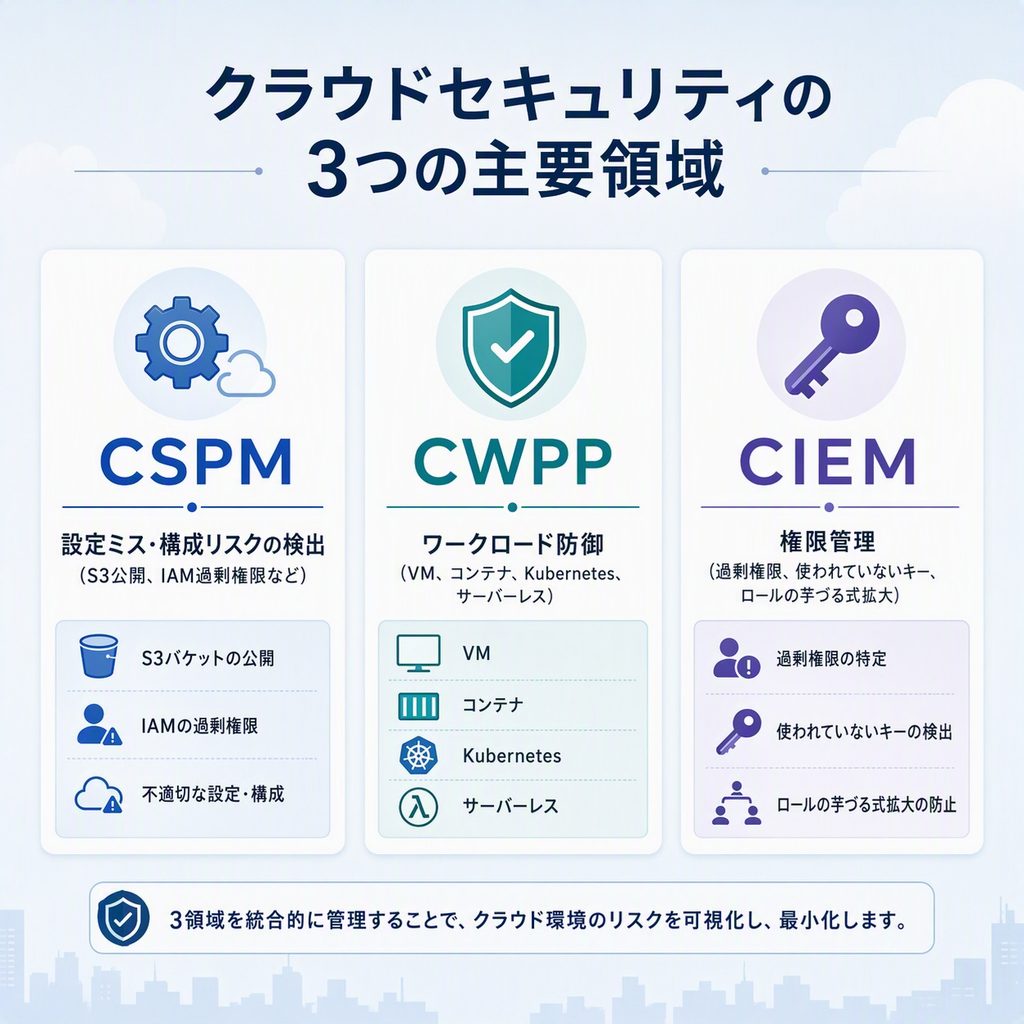
CSPM: クラウドの設定・構成に危険がないかを調べる
CWPP: 仮想マシンやコンテナなどのワークロードを守る
CIEM: IDや権限を分析し、過剰なアクセス権を減らす
① CSPM:設定ミスの検出(Cloud Security Posture Management)
クラウドでは設定ミスや過剰な権限、公開状態などが重大なリスクにつながります
・S3バケットが「公開」になっていた
・データベースが外部からアクセス可能になっていた
・IAMが「全許可」になっていた
・不要なポートが開いていた
CSPMは、こうした人間のミスを自動で検出する仕組みです。
クラウドは便利ですが、設定項目が多すぎて人間の限界を超えています。
CSPMはその限界を補う自動監査官のような存在です。
※用語補足
S3バケット:AWSが提供するクラウドストレージサービスで、
データを保存・管理するための「バケット」という単位
IAM:「誰が」「何に」「どの操作をできるか」を管理する仕組み
② CWPP:ワークロード防御(Cloud Workload Protection Platform)
クラウド上で動く実体を守る領域です。
・仮想マシン
・コンテナ
・Kubernetes(K8s)
・サーバーレス
クラウドは「設定」だけでなく、「動いているもの」も複雑化しています。
CWPPは、これらのワークロードの挙動を監視し、
不審な動きや脆弱性を検出するクラウドのウイルス対策のような役割を担います。
※用語補足
コンテナ:アプリケーションとその実行環境をまとめてパッケージ化し、
どの環境でも同じように動作させることができる仮想化技術
Kubernetes:複数のコンテナを「管理する」「維持する」技術
③ CIEM:権限管理(Cloud Infrastructure Entitlement Management)
クラウドは権限が複雑です。
・使われていないアクセスキーが残っている
・外部アカウントに過剰な権限が付与されている
・ロールが芋づる式に広がっている
CIEMは、誰が何にアクセスできるかを最適化する仕組みです。
権限は一度広がると戻すのが難しいため、
CIEMはクラウドの権限の掃除屋として重要性が増しています。
2.クラウド特有のリスク:人間のミスが脅威になる理由
クラウドでは、人間のミスや設定不備が、クラウドの自動化によって広範囲に影響する危険がある。
・1クリックで公開設定になる
・IaCで大量の設定が自動生成される
・マイクロサービス化で依存関係が増える
・権限が複雑化し、誰が何をできるか把握しづらい
つまりクラウドは、
人間の限界がそのままセキュリティリスクになる世界です。
クラウドセキュリティは、この限界を補うために生まれた領域と言えます。
3.AI時代のクラウドセキュリティ:構造変化の中心にある領域
第2章でAIによってセキュリティの境界が崩れ始めていることを書きました。
その構造変化の中心の1つにあるのがクラウドセキュリティです。
AIによってクラウドセキュリティはこう進化しています。
・設定ミスの検出がAI化(CSPMの精度向上)
・ワークロード挙動の分析がAI化(CWPPの強化)
・権限の最適化がAI化(CIEMの自動化)
・クラウドログの膨大化 → AI SOCで統合分析
クラウドはAIアプリの母艦です。
そのためクラウドセキュリティは、
AI時代のセキュリティ構造変化の中心領域になりつつあります。
AIアプリ・AIエージェントの普及
↓
クラウド上のデータ・API・ID・ワークロードが増加
↓
人間が全体構造を把握することが困難に
↓
単純な脆弱性一覧では優先順位を付けられない
↓
複数のリスクを相関分析する必要がある
↓
Security Graph・AI分析・自動修復へ
※Security Graphとは、ID・端末・クラウド資産・脆弱性などの関係性をグラフ構造で可視化する仕組み
4.主役企業の比較(Palo Alto / Microsoft / Wiz)
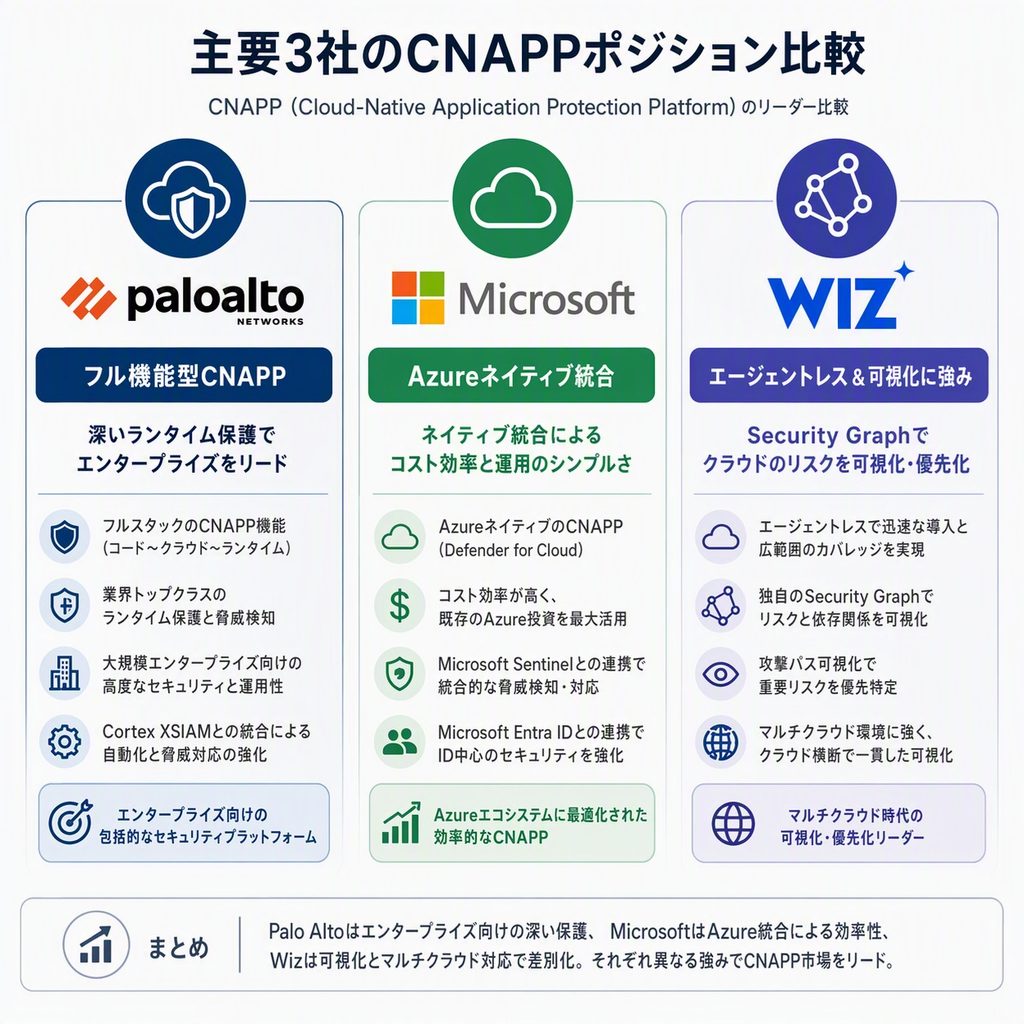
Palo Alto[PANW](Prisma Cloud)
特徴
・フル機能型CNAPP(CSPM・CWPP・CIEM・IaC・K8s・API保護まで網羅)
・CWPPのランタイム保護にも強みを持つ
・エンタープライズ向けの深いコンプライアンスと統合性(Cortex連携)
※CNAPP:CSPM + CWPP + CIEM などを一括提供する統合プラットフォーム
弱み
・UI・モジュール構成が複雑
・エージェント展開に時間
・コスト高(クレジット課金が複雑)
向いている企業
大規模環境、既存PAユーザー、ランタイム保護を重視する組織。
Microsoft[MSFT](Defender for Cloud)
特徴
・Azureで強いCSPM+CWPP
・Sentinel / Entra / Defender XDRとのネイティブ統合
・既存のMicrosoft環境を活用できる場合、導入・運用面で有利になりやすい
弱み
・AWS/GCPの深度はPrisma/Wizに劣る
・Azureとの統合に強みがある一方、マルチクラウド環境での機能範囲や運用要件は、個別に確認が必要
・プラン構成の理解が必要
向いている企業
Azure中心の組織、Microsoft 365/E5を活用している企業、コスト最適化したい場合。
Wiz(Google傘下)
特徴
・エージェントレスを基本とした迅速な可視化・リスク分析
・Security Graphによるリスク相関と攻撃パスの可視化
・CSPM・CIEMを中心に、ワークロード防御やRuntime保護へ領域を拡張
※Runtime保護:アプリケーションやコンテナの実行中の挙動を監視し、異常な処理を検知・抑止
弱み
・価格がプレミアムで不透明
・一部コンプライアンスはPrismaに劣る
向いている企業
マルチクラウド環境で迅速に可視化したい組織、エージェント管理を避けたい場合。
✔ 3社のひと言まとめ
Palo Alto:フル機能・深いランタイム保護のエンタープライズ向けCNAPP
Microsoft:Azureで非常に強い、コスト効率の良いネイティブ統合型CNAPP
Wiz:攻撃パス可視化と導入スピードが武器のエージェントレスCNAPP
✔ 比較表(超要点)
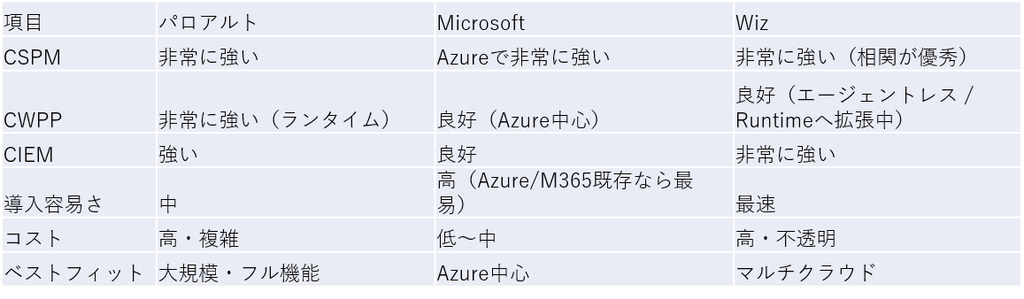
✔ 選定のヒント
Azure中心 → Microsoft
マルチクラウドで可視化重視 → Wiz
ランタイム保護+フル機能 → Palo Alto
✔ 3社の市場ポジション(プラットフォーム観点)
Palo Alto Networks(PANW)
→ セキュリティのOS化を狙う統合プラットフォーム企業
Strata(FW)・Prisma(クラウド)・Cortex(SOC/AI)を束ね、
「企業のセキュリティ運用を丸ごと載せ替える」方向へ進む。
Microsoft(MSFT)
→ OS・Office・ID・クラウドを起点にセキュリティを統合する巨大ネイティブ基盤
Windows・Azure・Entra・M365・Defenderを横断する、
世界最大級の「既に導入済み」プラットフォーム。
Wiz(Google配下)
→ 「可視化・相関」を起点にCNAPP全体へ拡張したプラットフォーム
可視化→Security Graph→CSPM / CIEM→CWPP / Runtime→AI Security / AI Runtime
というように、守備範囲を広げている。
Palo Alto は統合OS型プラットフォーム
Microsoft は巨大ネイティブ基盤
Wizは「可視化・相関」を起点にCNAPP全体へ拡張したプラットフォーム
5.事例:クラウド事故はなぜ起きるのか
クラウド事故は、設定ミスや認証情報の漏えい、外部からの攻撃など、
さまざまな要因で発生します。
・S3バケット誤公開で数百万件の情報漏洩
・開発者のアクセスキーがGitHubに誤公開
・KubernetesのRBAC設定ミスで権限昇格
・IaCテンプレートの誤設定が全環境に展開
クラウドは便利ですが、
設定ミスがそのまま全世界公開になる世界です。
この現実が、クラウドセキュリティの重要性を押し上げています。
6.投資家視点:クラウド化・AI化が進むほど伸びる領域
クラウドセキュリティは、構造的に成長する領域です。
・クラウド移行は不可逆
・AIアプリはクラウド前提
・マイクロサービス化で構成が複雑化
・設定ミス・権限管理の重要性が増す
クラウドセキュリティは、
クラウド化・AI化が進むほど需要が増える構造的成長領域です。
従来:CSPMはA社、CWPPはB社とバラバラに契約(コスト高・運用煩雑)
現在:1つのプラットフォーム(CNAPP)に集約する動きが進んでいる
(異なる入口からプラットフォーム化している3社[PANW、MSFT、Google/Wiz])
長期的に見ても、投資家が注目すべきテーマと言えます。
投資家が見るポイント
① クラウド利用量の増加
→ セキュリティ対象が増える
② AIによるクラウド複雑化
→ 人間だけでは管理できなくなる
③ 個別製品からCNAPPへの統合
→ 1社あたりの契約範囲が広がる可能性
④ セキュリティデータの統合
→ CSPM・CIEM・CWPPなどを横断した分析が重要になる
⑤ プラットフォーム化
→ 顧客基盤を持つ企業が複数領域を取り込む余地
用語補足:CNAPP(シーナップ)とは?
今回紹介した CSPM(設定)・CWPP(ワークロード)・CIEM(権限) などを
バラバラに導入するのではなく、1つの画面でまとめて管理できるようにした
統合プラットフォームのこと(Cloud-Native Application Protection Platform)。
CNAPPでは、CSPM、CWPP、CIEMに加えてIaC、KSPM、DSPM、コードセキュリティなども統合され、
保護対象がコードからRuntime、データ、AIへ広がっている。
7.まとめ:クラウドセキュリティはAI時代の基盤防御
・クラウドは企業の中心
・設定ミス・権限・ワークロードが最大のリスク
・AIによってクラウドセキュリティはさらに進化
・Palo Alto / Microsoft / Wiz が有力企業
・投資家視点でも長期成長が期待できる領域
クラウドセキュリティは、
AI時代のセキュリティ構造変化の中心の1つで基盤防御です。
ちょっとおまけ:IDCFクラウドのランサムウェア障害
ソフトバンクグループのIDCフロンティアが提供する「IDCFクラウド」では、
2026年10月7日、ランサムウェア攻撃による障害が発生しました。
10月18日までの同社発表によると、495の企業・自治体が影響を受け、
一部の仮想サーバーではデータの取り出しや復元が困難な状況となりました。
一方、バックアップデータの安全性が確認され、
スナップショット機能を利用していた一部のお客さまについては、
データの取り出しが可能と確認されています。
また、同社は、影響を受けた仮想サーバー内のデータについて、
外部への流出はなかったと判断しています。
ただし、侵入経路などの詳細な調査は継続中です。
今回の事例から、クラウドセキュリティについて、改めて考えさせられます。
・IDや権限管理は、攻撃の侵入・拡大を防ぐうえで十分だったのか
・特権IDや管理基盤は適切に保護されていたのか
・バックアップは本番環境と分離され、攻撃を受けても復旧できる設計だったのか
・複数のリスクを把握し、優先順位を付けて対策できていたのか
これらは、今後の調査結果を踏まえて検証すべき論点です。
現時点で、今回の障害の原因が特定の設定や権限管理にあったと断定することはできません。
クラウド時代のセキュリティでは、脆弱性対策だけでなく、
ID・権限管理、管理基盤の防御、そして被害を受けた後の
復旧能力まで考える必要があります。
ソフトバンクやソフトバンクグループの株主としても、
今後の調査結果や再発防止策に注目しています。
クラウドセキュリティは、事故が起きなければ価値が見えにくい領域です。
しかし、ひとたび障害が発生すれば、顧客企業の業務やデータの復旧に
大きな影響を及ぼす可能性があります。
AI時代にクラウドへの依存が深まるほど、その重要性は高まっていくと考えています。
次回は止められない領域(工場・発電所・医療機器・等の社会インフラ)の防御、
OT/IoT/CPSセキュリティです。
コメント