サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめていきます。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)(今回)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ
— 境界が再統合される時代の「主要センサー」へ —
0.導入:なぜ「端末防御」がAI時代の中心になるのか
企業の端末は、社員数やデバイス数の増加に伴い拡大し続ける最大級の攻撃面です。
さらにAIの活用により、攻撃は自動化・高速化が進み、
未知の攻撃が発生することを前提に考える必要があります。
攻撃者が最終的に目的を達成するためには、
どこかの端末やサーバでコードを実行しなければならない。
そのためエンドポイントは、攻撃の兆候や侵入後の活動を
観測できる最重要ポイントの一つであり続ける。
近年は、このエンドポイントを監視・防御する
EDR(Endpoint Detection and Response)が急速に普及し、
さらにネットワークやクラウドの情報を統合するXDRへと発展している。
本章では、AI時代のエンドポイント防御の進化と、
主要ベンダーの動向を整理する。
1.EDRの本質:シグネチャから振る舞い検知へ
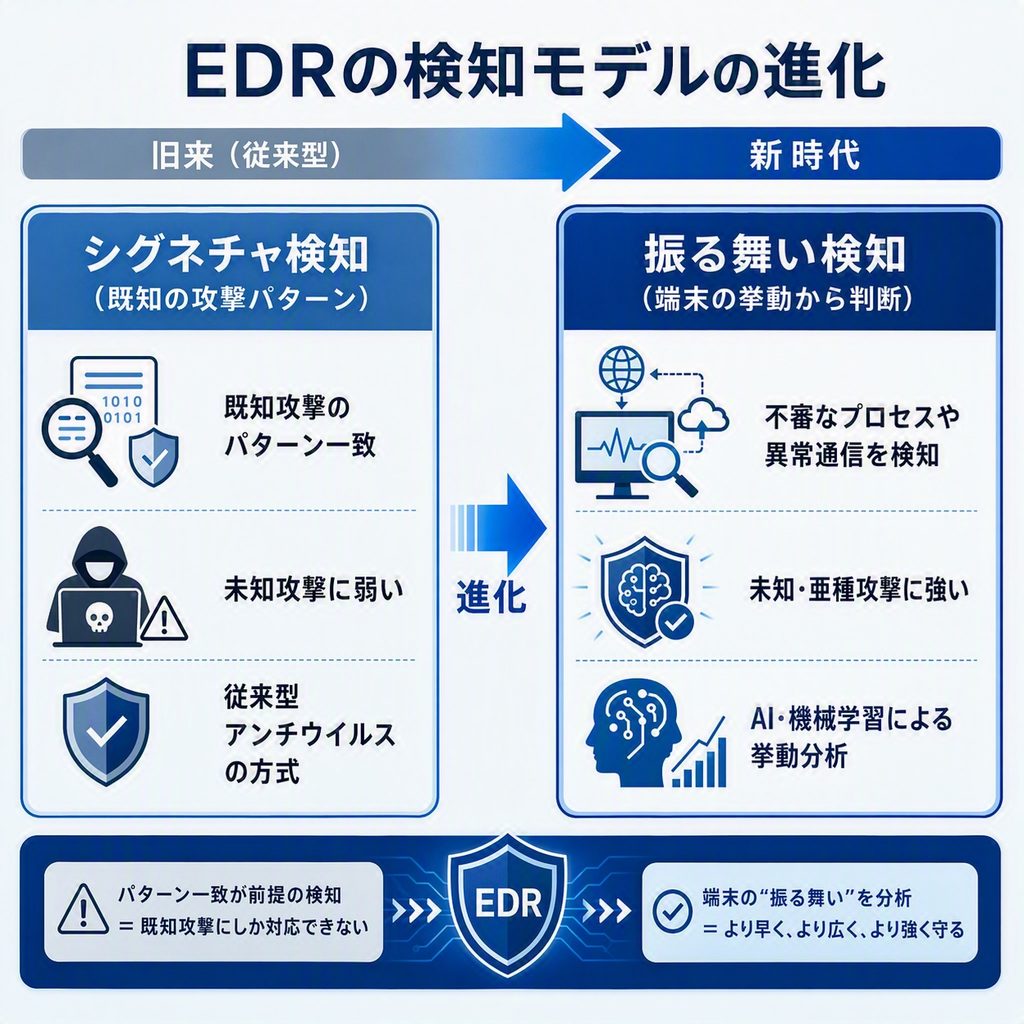
●従来:シグネチャ(既知の攻撃パターン)
・パターン一致
・既知攻撃には強いが未知攻撃に弱い
●AI時代:振る舞い検知(端末の挙動から判断)
・不審なプロセス
・異常な通信
・権限の不自然な利用
・ルール、機械学習、AIなどを組み合わせ、
「正常な挙動との違い」から攻撃の可能性を判断する
●なぜ振る舞い検知が重要なのか
・AIによって攻撃の自動化・高速化・変異が進む
・従来よりも「未知・亜種の攻撃」に対応する重要性が高まる
→ 既知のパターンだけでなく、振る舞いから異常を判断することが重要になる
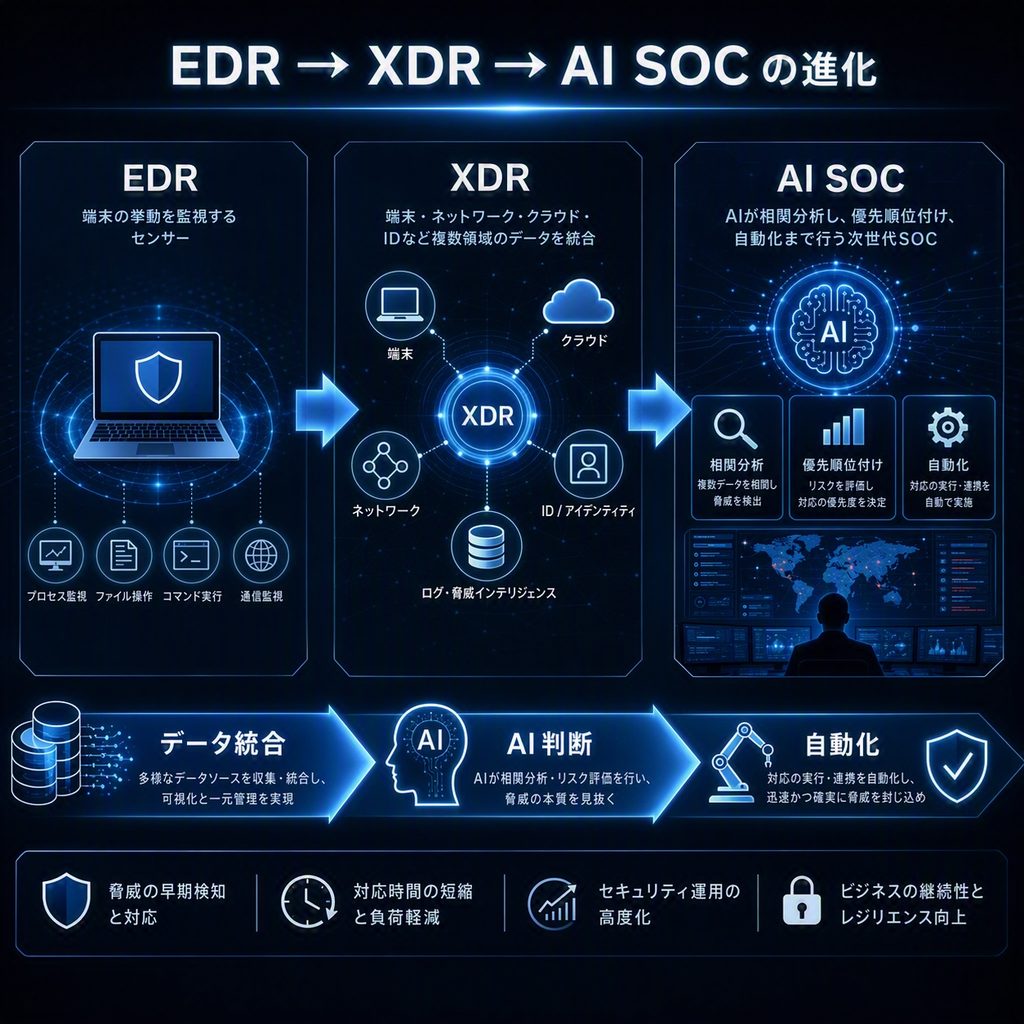
2.XDRの登場:端末だけでは守れない時代へ
●EDR → 端末の防御
●XDR → 端末を中心に、ネットワーク・クラウド・ID・メールなど
複数領域のデータを横断して分析
・端末の挙動だけでは判断できない攻撃が増えている
・例:端末は正常でも、クラウド側で権限が乗っ取られているケース
●XDRはAI SOCを支えるデータ基盤の一つ
・AIが判断するためのデータ統合
・SOC運用と密接に結びつく
3.主要企業の特徴と選び方(EDR/XDR)
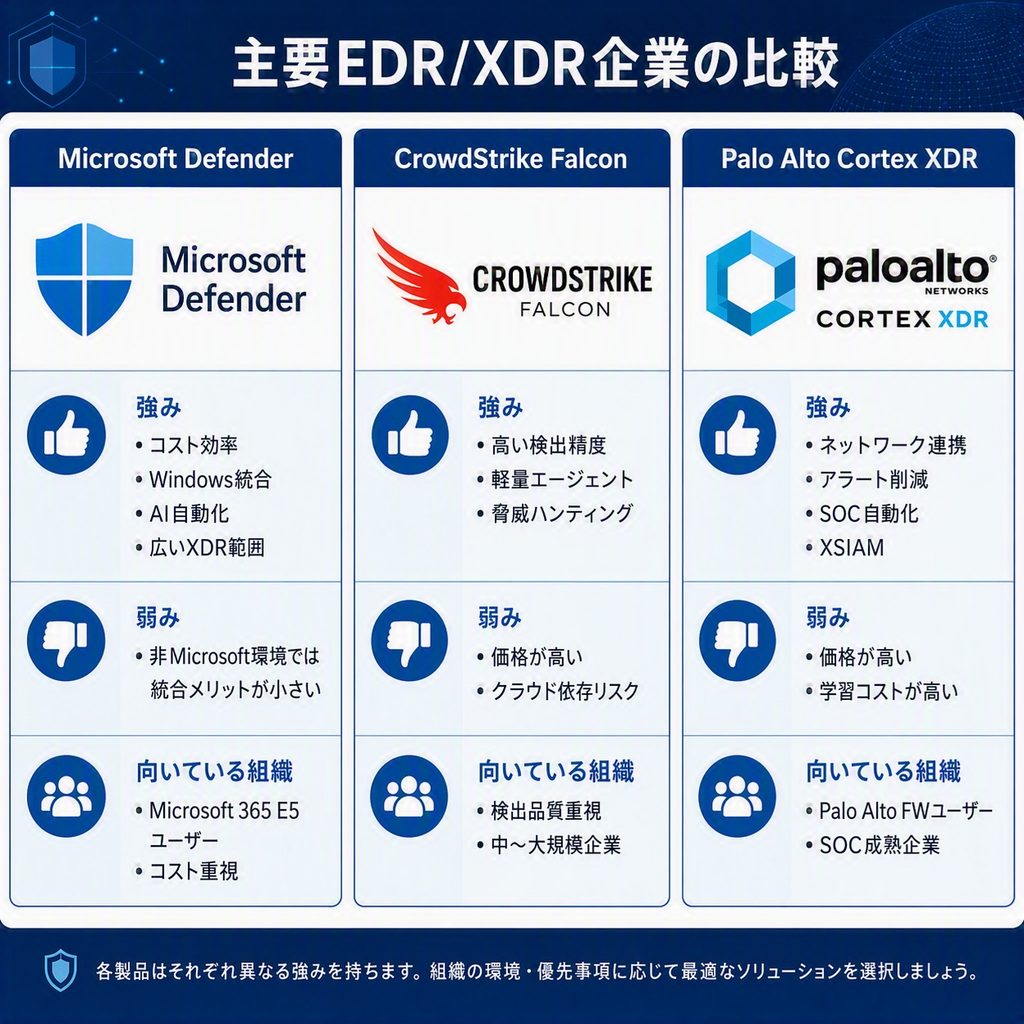
●[MSFT]Microsoft Defender for Endpoint / Defender XDR
特徴:エコシステム統合 × コスト効率(365 E5の世界観)
強み(要点)
・圧倒的なコスト効率:Microsoft 365 E5などの既存契約にセキュリティ機能が
含まれるため、追加導入コストを抑えやすい
・Windowsとのネイティブ統合:OSレベルのセンサーで検出精度が高い。
・AI自動化が進んでいる:AIR(自動調査)、TVM(脆弱性管理)、Security Copilot。
・XDRとしての広い守備範囲:ID、メール、クラウド、デバイスを一気通貫でカバー。
弱み(要点)
・Microsoft製品を中心としない環境では、エコシステム統合のメリットを活かしにくい
・ハンティングの深さや専門的な脅威インテリジェンスは専業勢に劣る場面あり。
向いている組織
Microsoft 365 E5ユーザー、Windows中心、コスト効率重視、XDRを一気に整えたい企業。
●[CRWD]CrowdStrike Falcon
特徴:検出品質 × 脅威ハンティング(EDR専業の代表格)
強み(要点)
・第三者評価でも高い検知能力を示してきた。
・軽量シングルエージェント:導入が速く、端末負荷が小さい。
・Threat Graphによる攻撃者分析:脅威インテリジェンスが深い。
・プラットフォーム拡張性:EDR、ID保護、クラウド防御、ログ管理まで一つのエージェントで。
弱み(要点)
・価格が高い(モジュール追加で膨らみやすい)。
・2024年の大規模障害の記憶が一部残る(クラウド依存リスクの議論)。
・高度機能を使いこなすには専門知識が必要。
向いている組織
検出品質最優先、脅威ハンティングを強化したい中〜大規模企業、予算に余裕がある場合。
●[PANW]Palo Alto Networks Cortex XDR
特徴:ネットワーク × XDR × SOC自動化(境界の再統合)
強み(要点)
・クロスドメイン相関が強力:NGFW・クラウド・IDのテレメトリを統合。
・アラート削減と攻撃チェーン可視化:Causality Viewなど調査機能が成熟。
・Unit 42 × Precision AI:高度な脅威分析。
・XSIAMへの拡張:SIEM/SOAR統合でSOC自動化まで一気通貫。
・Palo Alto製品、とくにNGFWとの組み合わせで強みを発揮しやすい。
弱み(要点)
・価格が高く、見積もりが不透明になりがち。
・学習コストが高く、成熟したSOC向け。
・サードパーティ統合はCrowdStrikeほど広くない。
向いている組織
Palo Alto FWユーザー、ネットワークと端末の相関分析を重視するSOC成熟企業。
🎯 3社の選び方
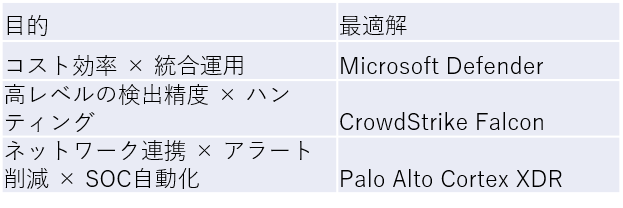
※市場は急速に進化しています。2026/10現在の情報です。
4.AI時代のEDR/XDRで起きている構造変化
EDR/XDRは「端末を守る製品」から、
「企業全体の防御をAIが統合する仕組み」へと進化しつつあります。
2025〜2026年のセキュリティ市場では、
次の3つの大きな変化が同時に進行しています。
●① 境界が崩れ、AIが全領域を関連付けて判断する時代へ
従来は、
・EDR(端末)
・ネットワーク(FW / SWG / ZTNA)
・クラウド(CSPM / CWPP)
・ID(IAM / PAM)
といった領域がそれぞれ独立していました。
しかしAIの登場によって、
「どこで起きたイベントか」よりも「全体の関連性」が重要になっています。
AIは、端末・ネットワーク・クラウド・IDなどのデータを
横断的に関連付け、攻撃全体を把握しやすくする。
→ 境界防御の崩壊ではなく、境界の再統合が起きている。
●② EDRは単体製品ではなくなる
EDRは「端末を守るだけの単体製品」から、企業全体の防御基盤の一部へ変化している。
・XDR:複数領域のデータを統合
・AI SOC:AIが相関分析・優先順位付け
・自動修復:設定変更・脆弱性修正までAIが実行
つまりEDRは、
企業全体の防御サイクルの一部として組み込まれる存在になっています。
端末防御は「入口」ではなく、
AIが全体を監視するための主要センサーへと役割が変わっている。
●③ AIエージェントの防御が新しいテーマになる
2025〜2026年の最大の構造変化はここです。
AIエージェントは、コード実行・API呼び出し・権限操作を行う新しい主体。
つまり、AIは人間と同じく「保護すべきアイデンティティ」になる。
Palo Alto NetworksによるCyberArk買収は、従来の人間のIDだけでなく、
機械やAIエージェントを含むアイデンティティ保護の重要性が
高まっていることを象徴する動きです。
→ EDR/XDRの守備範囲も、将来的にはAIエージェントの活動を含む
「Identity + Endpoint」の監視へ広がっていく可能性がある。
5.投資家視点:EDR/XDRは今後も成長の中心
EDR/XDRは、AI時代のセキュリティ市場において最前線の成長領域です。
その理由は短期のトレンドではなく、構造的な変化に支えられています。
AIが攻撃を高度化するほど、AIで防御する必要性が高まり、
その中心にEDR/XDRが存在し続ける。
なぜなら、攻撃が最終的に実行される場所の多くは端末であり、
端末は今後も重要な観測点であり続けるからです。
●① AI攻撃の増加 → 端末防御の重要性がさらに高まる
AIによって攻撃の自動化・高速化が進むほど、
最初に異常が現れるのは「端末の挙動」です。
・不審なプロセス生成
・権限昇格の試行
・メモリ上での攻撃
・AIエージェントの不正利用
端末は、攻撃の兆候を捉える重要なセンサーの一つとして価値を増すため、
EDR/XDRの需要は構造的に伸び続けます。
●② XDR → AI SOC → 自動化の流れは長期トレンド
企業は今後、
1.EDR/XDRでデータを集める
2.AI SOCで相関分析する
3.自動修復で対応まで自動化する
企業は今後、この方向への移行を迫られる可能性が高い。
これは単なる製品の流行ではなく、
人手不足・攻撃増加・複雑化という3つの課題に対する必然の解です。
→ この流れが続く限り、EDR/XDRは市場の中心に居続ける。
●③ 主要企業の統合プラットフォームへ動き
CrowdStrike[CRWD]
→ EDRの専門特化から領域拡張しプラットフォームへ
Microsoft[MSFT]
→ OS・Office・ID・クラウドを起点にセキュリティを統合
Palo Alto[PANW]
→ ネットワークを起点にエンドポイント・クラウド・SOCへ拡張
AI時代には、企業全体のデータを横断して攻撃を検知・判断する必要がある。
その中でEDRは重要なセンサーとなり、
各社は異なる入口からXDR・AI SOC・プラットフォームへ進化している。
[私の見解]
私は、3社ともに有望と見ています。
直近の上げで、CRWD、PANWは割高感はあるものの、
会社としては、今後の売上の上昇が期待できると見ています。
※私はMSFT22株とPANW15株を保有しています。
●④ セキュリティ市場の長期成長
EDR/XDRは、AI時代のセキュリティ防御を支える重要な中核領域の一つです。
AIによって攻撃が高速化・自動化するほど、端末や各種システムから得られるデータを
リアルタイムに分析する重要性は高まります。
今後はEDR単体ではなく、XDR、AI SOC、自動化、そしてAIエージェントの保護へと
守備範囲が広がっていく可能性があります。
「AIが攻撃を高度化するほど、AIで防御する必要性も高まる」
この構造は、セキュリティ市場を長期的に成長させる重要な要因になると考えています。
AIが攻撃を高速化し、セキュリティ領域の境界が再統合される時代では、
端末・ネットワーク・クラウド・IDなどの情報を横断して判断する
「AI SOC」の重要性が高まっていくと考えています。
その中でEDR/XDRは、AI SOCが企業環境を理解するための
中核的なセンサーの一つになっていくでしょう。
次章では、端末と並ぶ重要な防御領域である「ネットワーク防御」を見ていきます。
コメント