サイバーセキュリティは、ITインフラの防御領域であると同時に、
世界的な成長産業でもあります。
AI化・クラウド化・OT化が進むほど、企業はより多層的な防御を必要とし、
関連銘柄の存在感も増しています。
本シリーズでは、セキュリティ市場を7つのレイヤーに分解し、
領域や主役企業・注目銘柄をピックアップして整理しながら、
投資家目線でも理解しやすい形でまとめてきました。
構成は以下の8回です。
1.全体像を掴む「7つのレイヤー」と主要銘柄・注目企業マップ
2.AI時代のセキュリティ構造変化
3.エンドポイント防御(EDR / XDR:検知技術の進化)
4.ネットワーク防御(FW・SWG・ZTNA・SASE)
5.クラウドセキュリティ(CSPM / CWPP / CIEM)
6.OT/IoT/CPSセキュリティ
7.SOC運用・SIEM・AI SOC ― 7つのレイヤーを統合するセキュリティ運用
8.総まとめ(今回)
シリーズ最終回となる今回は、これまでの内容を振り返りながら、
セキュリティ市場の構造と投資の視点を総まとめしていきます。
サイバーセキュリティは、7つのレイヤーごとに専門化する一方で、
その運用はAIによって統合され、
SOCを中心とした横断的な防御へ進みつつある。
本シリーズは、サイバーセキュリティの全体像を
「7レイヤー → AI時代の構造変化 → 各レイヤーの詳細 → SOC統合」
という流れで整理してきました。
■7レイヤー(有望銘柄)
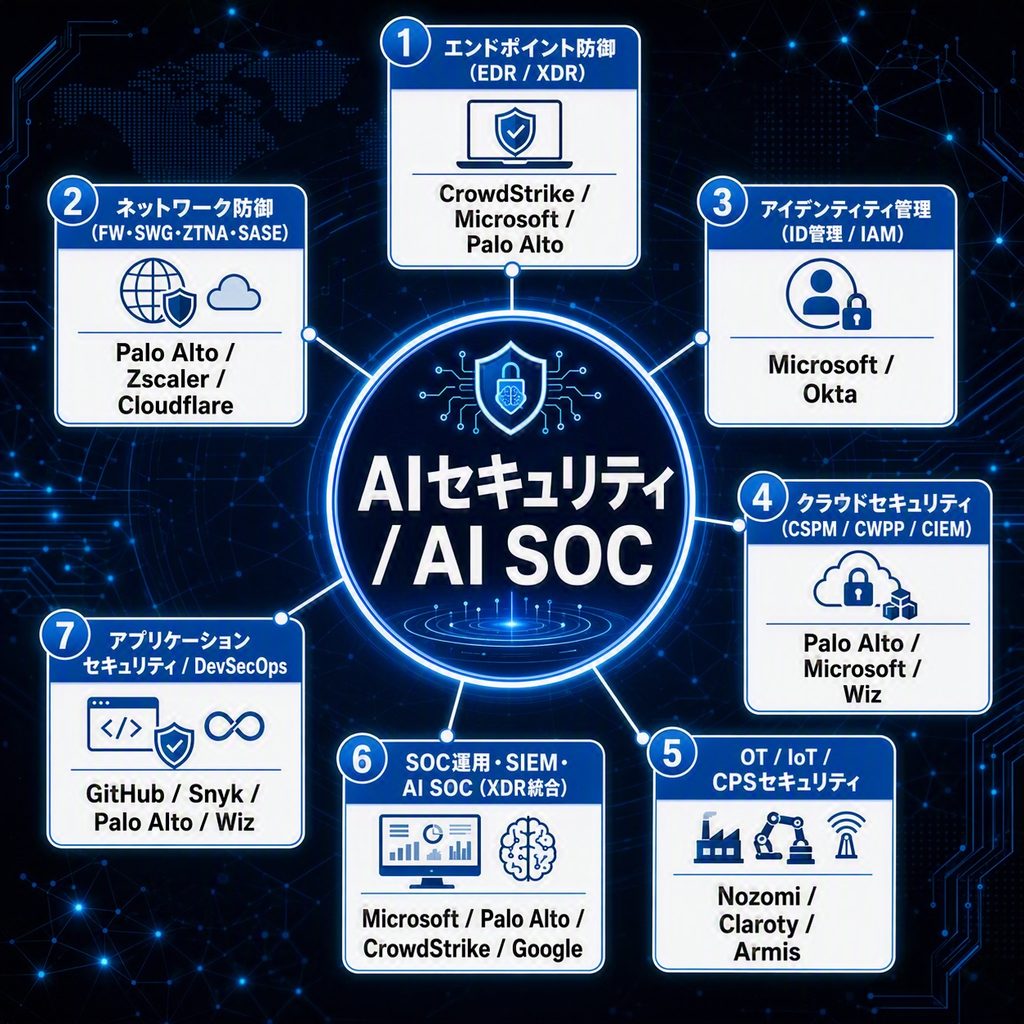
① エンドポイント防御(EDR / XDR:検知技術の進化)
CrowdStrike / Microsoft / Palo Alto
② ネットワーク防御(FW・SWG・ZTNA・SASE)
Palo Alto / Zscaler / Cloudflare
③ アイデンティティ管理(ID管理 / IAM)
Microsoft / Okta
④ クラウドセキュリティ(CSPM / CWPP / CIEM)
Palo Alto / Microsoft / Wiz
⑤ OT / IoT / CPSセキュリティ
Nozomi(三菱電機子会社) / Claroty / Armis
⑥ SOC運用・SIEM・AI SOC(XDR統合)
Microsoft / Palo Alto / CrowdStrike / Google
⑦ アプリケーションセキュリティ / DevSecOps
GitHub(MS) / Snyk / Palo Alto / Wiz
■AI時代の構造変化
AIは攻撃者と防御者の両方を強化する。
攻撃・検知・分析・対応のスピードが上がるほど、
製品の境界より、データのつながり(連携)が重要になる。
その結果、セキュリティは統合プラットフォームへ向かう。
■各レイヤーピックアップ
EDR/XDR:端末防御 → AIを活用した企業横断的な防御へ
ネットワーク:境界防御 → クラウド直行・ゼロトラストへ
ID:個人認証 → 人・端末・AIエージェントを含むID管理へ
クラウド:単品防御 → CNAPPによる統合へ
OT/IoT:検知中心 → 検知・可視化を基盤に、予測・自動化へ
アプリ:開発後の防御 → 開発段階からのSecurity by Designへ
■SOCによる再統合
AIによって検知・分析のスピードが上がるほど、
複数製品のログを横断的に扱う必要が高まるため、
SOCが統合の中心になっていく。
ここで重要なのは、「すべての製品が1社に統合される」という意味ではない。
むしろ各分野の専門製品は残りながら、
SOC側でそれらを横断的に分析・運用する方向に進むと考えられる。
■売上ランキング比較の難しさ
セキュリティ事業の売上高は、企業ごとに開示範囲や集計方法が異なるため、
単純なランキングで優劣を判断するのは難しい。
ただし、今回の調査から見えてきたのは、
MicrosoftやGoogleのような巨大IT企業が、
クラウド・ID・AI・脅威分析などを組み合わせ、
セキュリティをプラットフォーム化する動きを本格化させていることです。
一方、Palo Alto Networksなどの専業企業も大きな売上規模を持ち、
専門技術を軸に成長しています。
■「セキュリティ専業企業」 vs 「巨大ITプラットフォーム企業」
今後のセキュリティ市場では、
MicrosoftやGoogleのような巨大ITプラットフォーム企業と、
Palo Alto NetworksやCrowdStrikeのようなセキュリティ専業企業が
競争する構造が続くと考えられる。
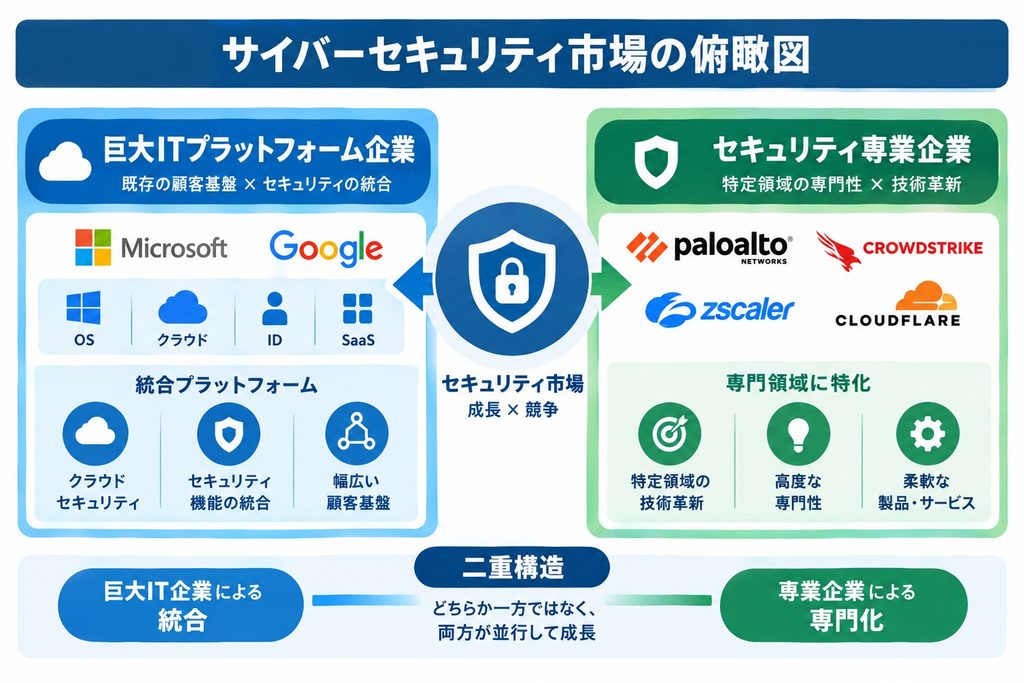
巨大IT企業は、OS・クラウド・ID・SaaSなどの既存顧客基盤を活用して、
セキュリティ機能を統合できる。
一方、専業企業は、特定領域に集中することで技術革新を進め、
巨大IT企業とは異なる専門性を提供できる。
また、企業のIT環境は単一プラットフォームではなく、
複数クラウドや複数ベンダーが混在するケースが多い。
そのため、「巨大IT企業が勝って専業企業が消える」という単純な構造ではなく、
「巨大IT企業による統合」と「専業企業による専門化」が並行して進む可能性がある。
私はこれを、サイバーセキュリティ市場の「巨大IT × 専業企業」という二重構造として捉えている。
■あとがき(私の視点:セキュリティと投資の交差点)
AIによって、セキュリティ製品は専門化する一方、セキュリティ運用は統合されていく。
巨大IT企業によるプラットフォーム化と、専業企業による専門化が同時に進む時代です。
今回、サイバーセキュリティを調べている中で、20年ほど前の出来事を思い出しました。
某銀行で、システム構成・IP・ユーザ・パスワードが流出した事件です。
担当者が自宅で学習するために情報を持ち帰り、そのPCがウィルス感染。
Winnyを介して全世界に漏洩してしまいました。
担当者は解雇され、システム保守会社は銀行に対して数億円の損害賠償を負い、
運用ルールも大幅に見直されました。
…実は、その担当者の代わりにプロジェクトへ入ったのが私で、
当時は本当に大変だったことを思い出します💦
こうした事件や現場での苦い経験の積み重ねが、
情報管理ルールの見直しやセキュリティ運用の改善につながってきたのだと思います。
もちろん、現在でも新たな脅威(AI時代の攻撃)への対策は欠かせません。
今回の調査を通じて、サイバーセキュリティはますます重要になる分野だと改めて感じました。
その中で特に注目したのが、
第6章(OT/IoT/CPSセキュリティ)で紹介した三菱電機です。
日本の製造業・FAに強い三菱電機は、
OTセキュリティ企業のNozomi Networksを2026年1月に完全子会社化しました。
三菱電機が持つ産業機器・FAの技術や顧客基盤と、
NozomiのOTセキュリティ技術を組み合わせることで、
新たな成長分野に発展する可能性があると考えています。
今回の調査をきっかけに、私も三菱電機を100株購入しました。
今後も保有株の行方を見守りつつ、サイバーセキュリティの進化を追いかけていきたいと思います。
■おまけ
最後に、私自身のセキュリティ関連の保有株も共有しておきます。
(2026年10月31日時点)
アルファベット[GOOG] 200株 (+345.3%)
マイクロソフト[MSFT] 22株 (+37.1%)
パロ・アルト・ネットワークス[PANW] 15株 (+67.9%)
三菱電機[6503] 100株 (-13.0%💦)
ソフトバンク[9434] 100株 (+23.4%)
ソフトバンクグループ[9984] 100株 (-8.8💦)
※損益率は円換算。株数・損益率は記載日時点のものです。
コメント